Noticia
Wallet de Gnosis Safe sufre el vaciado de $6,45 millones en presunta brecha de seguridad
Una wallet de Gnosis Safe sufrió un vaciado de $6,45 millones tras una presunta brecha de seguridad vinculada a permisos en el módulo Zodiac Roles.

Puntos Clave de la Noticia:
- Según el reporte de PeckShield y el analista on-chain Specter, se identificaron transferencias no autorizadas de aproximadamente $4,3 millones en USDC y $1,7 millones en syrupUSDC.
- Datos de la investigación indican que los activos sustraídos fueron convertidos parcialmente a Monero (XMR) a través de servicios como Hyperliquid y Wagyu.
- La documentación oficial y los reportes señalan que el atacante aprovechó permisos existentes configurados en el módulo Zodiac Roles para sustraer los fondos sin requerir nuevas firmas.
Un nuevo incidente de seguridad se reportó la empresa de blockchain PeckShield este lunes 16 de noviembre. Esta vez, una wallet de Gnosis Safe fue vulnerada con pérdidas estimadas en $6.45 millones. El analista on-chain Specter fue quien detectó el ataque por transferencias sospechosas que involucraron aproximadamente $4,3 millones de dólares en USDC y $1,7 millones de dólares en syrupUSDC.
#PeckShieldAlert Specter has reported that a Gnosis Safe may have been compromised, resulting in $6.45M being drained, including $4.3M in $USDC and $1.7M in $syrupUSDC. The hacker has spent ~$813K to buy $XMR on Hyperliquid. pic.twitter.com/BLqlcswoO8
— PeckShieldAlert (@PeckShieldAlert) November 16, 2026
Luego de realizar las transferencias, los fondos fueron movidos a través de exchanges. PeckShield y Specter reportaron que parte de lo drenado se destinó para comprar XMR, un activo digital enfocado en la privacidad. Los informes señalan que aproximadamente $813.000 dólares fueron gastados en la adquisición de XMR en Hyperliquid, mientras que unos $1,2 millones de dólares fueron convertidos en Monero mediante Wagyu. Ambas estimaciones corresponden a transacciones reportadas a través de diferentes rutas de rastreo en la red.
El papel de los permisos en el módulo Zodiac Roles
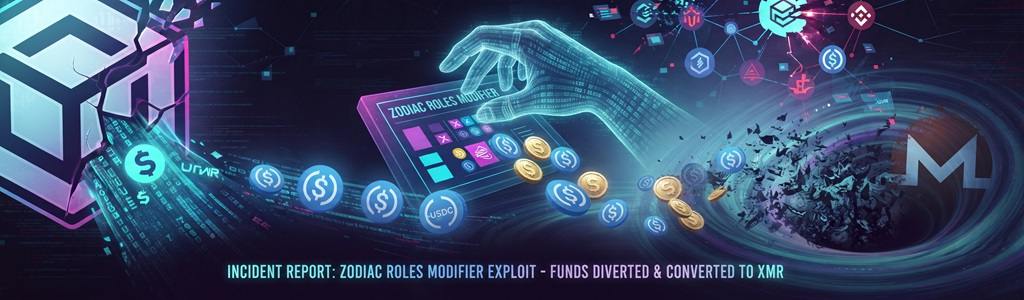
De acuerdo con los hallazgos de Specter, los hackers habrían utilizado permisos que ya se encontraban configurados previamente en la wallet a través del módulo Zodiac Roles. Este componente es una herramienta de contratos inteligentes que permite a los propietarios de una cuenta asignar permisos específicos a otras direcciones dentro de parámetros determinados.
El equipo de Zodiac explicó que los administradores pueden definir con qué contratos puede interactuar una dirección, qué funciones tiene permitidas ejecutar y cuáles son los parámetros autorizados. Una vez asignado un rol, el titular puede ejecutar transacciones aprobadas sin la necesidad de obtener nuevas firmas por parte de los propietarios de la Safe en cada operación.
Las pesquisas iniciales sugieren que esta configuración de permisos preexistente facilitó la extracción de los fondos sin requerir aprobaciones adicionales en el momento del ataque. Los dos principales tokens involucrados, USDC y syrupUSDC, concentran cerca de $6 millones de dólares de la pérdida total reportada.
Conversión de fondos y antecedentes en Safe
La utilización de servicios orientados a la privacidad, como Monero, dificulta el rastreo de los fondos una vez que ingresan a su red, debido a sus características técnicas que ocultan los detalles de las transacciones. Investigaciones previas sobre incidentes de seguridad en el ecosistema cripto revelan patrones similares en el movimiento de capitales derivados de robos o exploits.
El incidente se suma a otros eventos de seguridad reportados en carteras Gnosis Safe y módulos de terceros en los últimos meses. En octubre, un exploit en el adaptador FlashLoopAdapter afectó a dos wallets vinculadas a posiciones en Aave con pérdidas de $305.000 dólares. Previamente, en mayo, la firma Blockaid identificó un incidente de $3 millones de dólares relacionado con el módulo SquidRouterModule, que afectó a 86 cuentas en las redes Ethereum y Base.
Asimismo, Gnosis Pay enfrentó un caso en junio vinculado al módulo Zodiac Delay Module, el cual permitió transacciones no autorizadas y generó pérdidas estimadas en $1,5 millones de dólares a partir de una vulnerabilidad originada en octubre de 2023. Las investigaciones sobre estos incidentes anteriores incluyeron procesos de recuperación de fondos y reembolsos a los usuarios afectados, según la información divulgada por los desarrolladores y las firmas de seguridad.


