
Puntos Clave de la Noticia:
- Afectación en la línea B2C: Gnosis Pay notificó formalmente a sus usuarios sobre un incidente de seguridad que expuso nombres, domicilios, números de tarjeta y direcciones de billeteras vinculadas.
- Integridad de los fondos: El proveedor de pagos confirmó que los activos digitales bajo custodia de los usuarios no sufrieron sustracciones directas durante la vulneración.
- Cierre programado: La plataforma de tarjetas para consumidores mantendrá medidas de monitoreo reforzadas hasta su desconexión definitiva fijada para el 20 de diciembre de 2026.
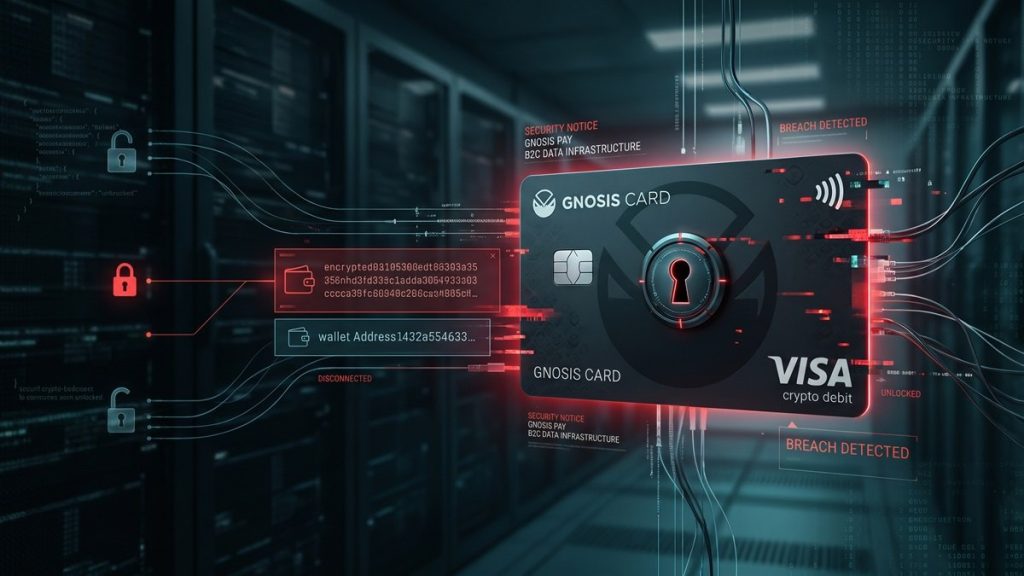
Este viernes 6 de noviembre se confirmó una filtración de datos de Gnosis Pay originada por el acceso no autorizado de terceros a la infraestructura que soporta su división directa al consumidor (B2C).
El hecho fue reportado por la compañía emisora de tarjetas cripto a través de sus canales institucionales y por avisos individualizados enviados por correo electrónico a cada titular afectado. La administración detalló que el ataque se concentró en los servidores encargados de gestionar las tarjetas de marca para el segmento minorista.
El comunicado oficial de Gnosis Pay indica que, la brecha informática derivó en la extracción indebida de ciertos registros de identificación de clientes. La compañía afirmó que no se produjo ningún desvío de capital ni pérdidas en los fondos depositados por los usuarios.
Testimonios de usuarios afectados y publicaciones de desarrolladores del sector en redes sociales indicaron que la filtración incluyó nombres completos, direcciones de residencia, numeración de plásticos y registros de direcciones de billeteras enlazadas a las cuentas. El fundador de la plataforma de contabilidad de criptomonedas Rotki, Lefteris Karapetsas, cuestionó públicamente los protocolos de resguardo de datos tras recibir la notificación formal de la empresa.
Según el reporte técnico de la empresa, las claves privadas, frases semilla y códigos PIN de seguridad no se vieron expuestos en la intrusión. La firma recordó a sus clientes que su equipo de soporte técnico nunca solicitará contraseñas ni transferencias adicionales bajo ninguna circunstancia.

Medidas de contingencia y transición operativa
A raíz de la detección del incidente, la directiva de Gnosis Pay implementó mecanismos adicionales de control técnico. Entre los ajustes inmediatos destacó la imposición estricta de protocolos de autenticación 3D Secure (3DS) para la totalidad de pagos procesados en comercios electrónicos.
El monitoreo de actividad transaccional en las billeteras asociadas a sus plásticos también se intensificó. La documentación técnica de la firma señala que estas disposiciones permanecerán activas de manera ininterrumpida para resguardar las operaciones residuales de la base de usuarios actual.
El suceso se produce en el marco de una retirada programada del mercado minorista que ya había sido planificada por la entidad. Gnosis Pay había anunciado con anterioridad su intención de clausurar su servicio de tarjetas comerciales B2C. La hoja de ruta de la compañía establece que la aplicación web y el servicio de tarjetas dejarán de operar el 20 de diciembre de 2026 a las 23:59 UTC.
La infraestructura de contratos inteligentes subyacente de Safe Smart Account permite a los usuarios retirar sus saldos de forma autónoma hacia direcciones de la red Gnosis Chain. Las directrices oficiales de la entidad aconsejan a los titulares transferir sus saldos en monedas estables como EURe a billeteras externas antes del cese definitivo de la interfaz de usuario.
Gnosis Pay mantendrá canales de soporte asistido para procesar reclamos y verificar transacciones hasta el vencimiento del plazo límite fijado para el cierre de su plataforma minorista el 20 de diciembre de 2026.