
Puntos Clave de la Noticia
- Recuperación de fondos: El Consejo de Seguridad de Arbitrum movió más de 8.425 ETH y 74 millones de ARB, valorados en aproximadamente $30 millones, desde una dirección vinculada al ataque a Binance.
- Mecanismo de emergencia: Los miembros del Consejo modificaron temporalmente el contrato Inbox, lo que permitió transacciones especiales que la red procesó como si se hubieran originado en la dirección del atacante.
- Debate sobre gobernanza: La operación protegió los activos y no afectó a ningún otro usuario, pero también puso de manifiesto que las facultades de actualización de emergencia permiten a los participantes eludir las suposiciones habituales sobre la firma de las wallets.
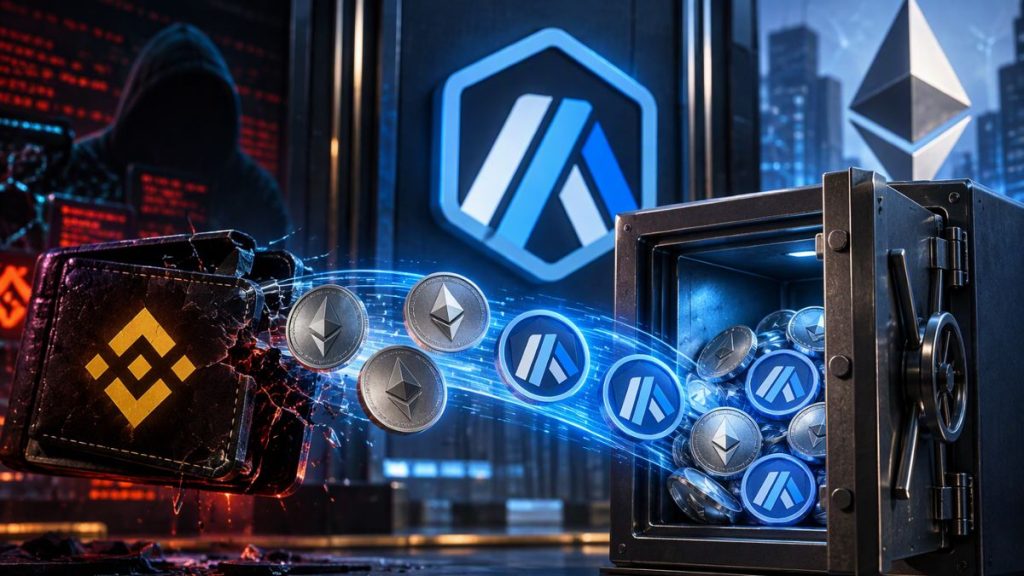
El Consejo de Seguridad de Arbitrum ha transferido más de 8.425 ETH y 74 millones de ARB desde una dirección vinculada al ataque sufrido por Binance, asegurando cerca de $30 millones en activos sin intervención alguna del atacante. La medida pone en evidencia las facultades extraordinarias de las que dispone la estructura de gobernanza de emergencia de la red y ha reavivado el debate sobre el nivel de control existente en Arbitrum.
De acuerdo con el comunicado del consejo, los activos se trasladaron a una dirección de custodia tras la aprobación de una intervención de emergencia por parte de sus miembros. Ahora, los fondos únicamente podrán movilizarse a través de una votación de gobernanza de ArbitrumDAO coordinada con las partes involucradas. Durante el proceso, ninguna otra aplicación ni fondo de los usuarios se vio afectado.
Cómo movió el Consejo los fondos en Arbitrum
El Consejo de Seguridad es un grupo de 12 miembros elegidos por los poseedores de tokens ARB que puede ejecutar acciones de emergencia cuando al menos nueve de ellos están de acuerdo. Para llevar a cabo la transferencia, el consejo modificó temporalmente el contrato Inbox que retransmite mensajes desde Ethereum hacia Arbitrum. El código de reemplazo introdujo una función denominada sendUnsignedTransactionOverride.
Esta función permitió al consejo generar transacciones que Arbitrum reconoció como originadas desde la dirección del atacante, a pesar de no haberse proporcionado la firma de la clave privada. Mediante este mecanismo, el consejo ejecutó dos transacciones que traspasaron tanto las tenencias de ETH como las de ARB hacia una wallet segura. Inmediatamente después, el código original del Inbox fue restaurado dentro de la misma secuencia de transacciones.

Las facultades de emergencia plantean interrogantes sobre la gobernanza
La firma de seguridad Zealynx rastreó las transferencias e informó que los fondos aparecieron en Arbitrum unos 10 minutos después de la transacción en Ethereum. Según los informes, las transacciones llegaron con los campos de firma en blanco, pero aun así utilizaron el contador de transacciones existente en la dirección del atacante. El movimiento demuestra que Arbitrum tiene la capacidad de intervenir en situaciones excepcionales mediante su autoridad de actualización.
Zealynx señaló que la suposición general de que una dirección solo puede mover fondos utilizando su clave privada depende, en última instancia, de quién controle la ruta de actualización de la red. Esa realidad podría atraer un escrutinio adicional, dado que Arbitrum se promociona ampliamente como una red descentralizada. En la práctica, la capacidad de alterar los contratos principales implica que los participantes autorizados de la gobernanza pueden dirigir la forma en que Arbitrum procesa las transacciones durante las emergencias.
Una medida previa muestra un antecedente conocido
Esta no es la primera vez que Arbitrum recurre a estas facultades. En abril, el consejo transfirió 30.766 ETH, con un valor cercano a los $71 millones, desde la dirección de un atacante de KelpDAO luego de que las fuerzas del orden identificaran al responsable. Para los usuarios de Arbitrum, la última acción demuestra tanto las ventajas como los dilemas que conlleva la gobernanza de emergencia. Si bien la intervención logró asegurar con éxito los fondos vinculados al hackeo de Binance, también subraya cuánta autoridad permanece concentrada dentro del marco de actualización aprobado para la red.