
Puntos clave de la noticia:
- Changpeng Zhao advirtió sobre dos vulnerabilidades críticas de PHP que pueden comprometer servidores web y exponer datos de los usuarios.
- Los fallos, identificados como CVE-2026-109618 y CVE-2026-109619, recibieron parches de seguridad después de que se filtrara información antes de su publicación.
- BNB Chain y PancakeSwap confirmaron que no utilizan PHP en su infraestructura y aseguraron que sus sistemas no están afectados.
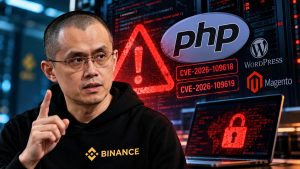
Changpeng Zhao (CZ), fundador de Binance, advirtió sobre los riesgos de visitar sitios web que todavía no hayan corregido dos vulnerabilidades críticas de PHP. Los fallos pueden permitir ataques sin autenticación y facilitar el robo de credenciales o comprometer los dispositivos de los visitantes.
Las vulnerabilidades, identificadas como CVE-2026-109618 y CVE-2026-109619, afectan a servidores que utilizan PHP, un lenguaje presente en aplicaciones como WordPress y Magento. Los parches se publicaron el 21 de octubre después de que parte de la información técnica se difundiera antes de lo previsto.
Zhao recomendó extremar las precauciones durante los próximos días, ya que algunos administradores no instalan las actualizaciones de seguridad inmediatamente.
Call me paranoid, but be extra careful visiting ANY web site in the next few days, as some web admins are not always up-to-date with security patches.
Two vulnerabilities (CVE-2026-109618 and CVE-2026-109619) reported for PHP, the web programming language, affecting servers…
— CZ 🔶 BNB (@cz_binance) October 21, 2026
Zhao alerta sobre ataques y fallos de seguridad en PHP
Según Zhao, se confirmó la vulneración de las vulnerabilidades en sistemas reales poco después de su divulgación. Los ataques pueden aprovechar servidores desactualizados para acceder a información sensible o comprometer los dispositivos de quienes visitan determinadas páginas.
La Agencia de Seguridad Nacional de Estados Unidos (NSA) recomendó actualizar los sistemas afectados o desconectarlos temporalmente si no es posible aplicar los parches. El FBI también pidió vigilar procesos de PHP que ejecuten comandos inesperados.
Cloudflare informó que había activado protecciones predeterminadas en su firewall antes de la divulgación pública de los fallos.

BNB Chain y PancakeSwap descartan estar expuestos
Tras la advertencia, BNB Chain y PancakeSwap confirmaron que no utilizan PHP en sus sistemas, por lo que sus infraestructuras no estarían expuestas a estas vulnerabilidades.
Nina Rong, ejecutiva de BNB Chain, aseguró que el lenguaje no forma parte de la infraestructura tecnológica de la red. PancakeSwap también descartó su uso y afirmó que los fondos de sus usuarios permanecen seguros.
Zhao compartió la declaración de PancakeSwap y pidió que otros proyectos publicaran confirmaciones similares sobre sus sistemas.
Por su parte, OpenAI informó que sus modelos de inteligencia artificial ayudaron a identificar las vulnerabilidades mediante su iniciativa Patch the Planet. La Fundación PHP explicó que la divulgación anticipada incluyó errores en la información publicada sobre la gravedad de los fallos.