PolygonNoticia
Los contratos de Reental en Polygon sufren un drenaje de $454 mil dólares tras una actualización administrativa
La plataforma inmobiliaria Reental sufre un exploit de 454.000 dólares en Polygon tras una actualización administrativa en sus contratos aToken.

Puntos Clave de la Noticia:
- Pérdidas millonarias: La plataforma de inversión inmobiliaria Reental sufrió un robo de aproximadamente 454.000 dólares en Tether (USDT) y USD Coin (USDC) en la red Polygon.
- Vulnerabilidad por actualización: Según el reporte de Blockaid, el ataque se originó tras una actualización de administrador en los contratos proxy aToken que permitió retiros sin restricciones.
- Ataques en el sector: El incidente se suma a brechas de seguridad recientes reportadas en Paytaca, Curve Finance y K3 Capital durante el mismo periodo.
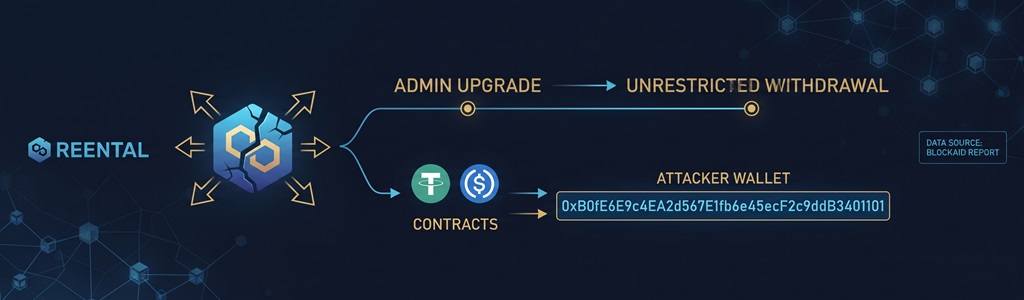
De acuerdo a un reporte de la firma de seguridad Blockaid, este miércoles la plataforma de inversión en bienes raíces Reental sufrió un exploit de seguridad en la blockchain Polygon, con un saldo drenado de aproximadamente $454.000 dólares en Tether (USDT) y USD Coin (USDC) desde sus contratos. El hackeo involucró una actualización de administrador en los contratos de tokens afectados, lo cual facilitó que cualquier usuario retirara los fondos almacenados.
Precio al publicarse
0,0804 US$
19:55 UTC
7 días antes
−9,0 %
desde 0,0884 US$
Máximo histórico
−93,8 %
1,29 US$ · mar 2024
Blockaid posteó en su cuenta X que el atacante drenó las stablecoins a través de dos transacciones consecutivas. Asimismo, la empresa de seguridad identificó una billetera digital vinculada directamente al incidente con la dirección 0xB0fE6E9c4EA2d567E1fb6e45ecF2c9ddB3401101. Al momento de la emisión del reporte, el exploit continuaba activo y la plataforma afectada no había emitido un reconocimiento público oficial sobre lo ocurrido.
🚨 Blockaid detected an ongoing exploit on @Reental_co on Polygon.
An admin upgraded the USDT and USDC aToken proxies to a contract that lets anyone drain the underlying tokens, then swept the remaining stables.
~$454k drained from the aTokens so far across 2 txs.🧵— Blockaid (@blockaid_) November 18, 2026
Cómo el atacante drenó los fondos de Reental
De acuerdo a la información de Blockaid, el ataque comenzó después de que un administrador actualizara los contratos proxy de aToken de USDT y USDC de Reental hacia un nuevo contrato. Dicha modificación introdujo una vulnerabilidad que desató el vaciamiento de las stablecoins retenidas en los contratos correspondientes.
El actor malintencionado aprovechó esta falla para extraer la liquidez disponible. La firma de seguridad detalló que el atacante retiró inicialmente cerca de $454.000 dólares de los contratos aToken en dos operaciones independientes, antes de barrer el remanente de los activos estables. Un contrato proxy permite que una aplicación de blockchain modifique el código operativo sin alterar su dirección principal, facilitando actualizaciones técnicas sin necesidad de desplegar contratos desde cero; sin embargo, la actualización detectada configuró retiros sin restricciones.
La firma de seguridad evitó especular sobre cómo se aprobó dicha modificación administrativa o si la cuenta del administrador fue comprometida, y tampoco identificó a los responsables detrás de la dirección de la billetera.
Un panorama de crecientes incidentes en el ecosistema
El incidente de Reental se integra en una serie de brechas de seguridad reportadas en la industria de criptomonedas. Previamente, la billetera de Bitcoin Cash Paytaca reveló que atacantes vulneraron sus sistemas de backend durante dos días consecutivos, creando órdenes falsas de comercio entre pares y enviando solicitudes de pago no deseadas a los usuarios, aunque las claves privadas de la comunidad permanecieron resguardadas en los dispositivos personales.
Por otro lado, Curve Finance informó que un atacante robó aproximadamente $38.200 dólares en comisiones desde su contrato CowSwapBurner en Ethereum, empleando una falla en la aprobación de órdenes comerciales. De forma paralela, Blockaid detectó otro exploit en la bóveda sBOLD de K3 Capital en Ethereum, donde los atacantes sustrajeron cerca de $3,43 millones mediante múltiples transacciones.
Reental opera como una plataforma de inversión inmobiliaria tokenizada que permite a los usuarios destinar capital a proyectos internacionales y recibir retornos mensuales, además de comercializar sus tokens en plataformas secundarias de intercambio entre pares (P2P). La información disponible hasta el momento no esclarece si los fondos sustraídos pertenecían de manera directa a los inversionistas particulares o a las reservas operativas de la compañía.
Aviso. Datos informativos; no son asesoramiento de inversión.


