TecnologíaNoticia
La IA podría hacer que el próximo año sea brutal para la seguridad cripto, advierte el cofundador de Anchorage
Diogo Mónica, cofundador de Anchorage Digital, advierte que el uso de IA en ciberataques convertirá el próximo año en un período crítico para la industria cripto.

Puntos Clave de la Noticia:
- El cofundador de Anchorage Digital, Diogo Mónica, advirtió en la conferencia Solana Breakpoint que el próximo año será un período crítico para la ciberseguridad en el ecosistema criptográfico.
- Los datos presentados indican que durante el año 2026 se han robado más de 7.500 millones de dólares en activos digitales, superando el acumulado de la década anterior.
- La irrupción de herramientas de inteligencia artificial capaces de ejecutar ataques automatizados sin supervisión humana reduce drásticamente las barreras técnicas para los atacantes.
El 2026 ha sido un año de múltiples incidentes informáticos de gran magnitud, dejando a la seguridad en el ecosistema cripto tambaleando. En ese contexto, Diogo Mónica, cofundador del banco criptográfico Anchorage Digital, dijo en el podium del Solana Breakpoint en Londres que, las amenazas evolucionan de rapidez hacia escenarios complejos impulsados por la automatización tecnológica.
El panel, moderado por Gordon Corera, co-conductor de The Rest Is Classified, abordó las proyecciones para los próximos doce meses en materia de protección de redes descentralizadas. Los portavoces señalaron que en los últimos tres a seis meses las herramientas de inteligencia artificial han alcanzado la capacidad operativa necesaria para desarrollar ciberataques completos de manera autónoma, eliminando la necesidad de intervención humana directa por parte de los operadores maliciosos.
Mónica explicó que cualquier usuario sin conocimientos avanzados de seguridad puede desplegar herramientas informáticas de intrusión con instrucciones básicas y directas. En la misma línea, Michael Coates, director de seguridad de la información de la Fundación Solana, indicó que la automatización ha abaratado de forma notable los costos asociados a estas operaciones ilícitas, ampliando el espectro de objetivos hacia proyectos criptográficos de menor envergadura que anteriormente no figuraban entre las prioridades de los atacantes.
Impacto de los incidentes recientes y cifras del sector
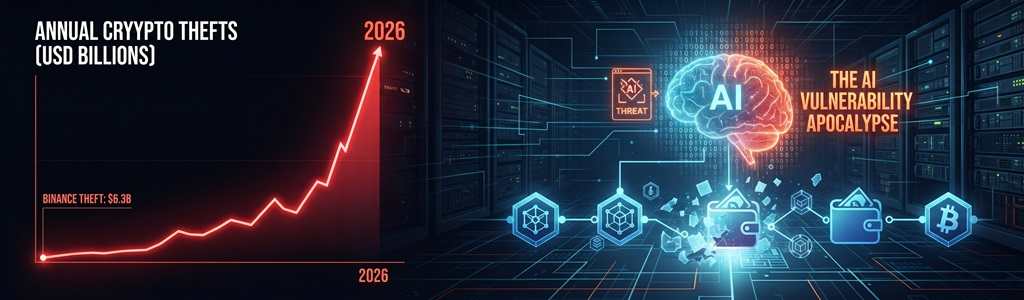
Las estadísticas expuestas durante el encuentro reflejan el volumen de los recursos sustraídos en la industria. De acuerdo con los registros expuestos por Coates, en la última década se han robado más de $13.000 millones en criptomonedas, de los cuales más de $7.500 millones corresponden exclusivamente al año 2026. Este incremento coincide con las valoraciones emitidas en junio por Mitchell Amador, consejero delegado de la firma de seguridad Immunefi, quien advirtió sobre un incremento de vulnerabilidades en proyectos de finanzas descentralizadas (DeFi) atribuido a modelos avanzados de inteligencia artificial.
Entre los eventos de mayor impacto destaca el ataque contra Binance, el cual resultó en la sustracción aproximada de $6.300 millones. Las investigaciones iniciales confirmaron que la brecha se originó en el equipo informático de uno de los ingenieros de la compañía, permitiendo a los atacantes transferir los fondos a través de diez cadenas de bloques diferentes en un lapso breve. La Oficina Federal de Investigación (FBI) atribuyó dicha operación al grupo conocido como TraderTraitor o Lazarus Group, vinculado a Corea del Norte.
Asimismo, las autoridades estadounidenses han documentado esquemas de ingeniería social como el denominado FaceStealer, mediante el cual se emplearon archivos de vídeo pregrabados para simular la presencia de compañeros de trabajo en reuniones virtuales, comprometiendo terminales de acceso y sustrayendo más de $400 millones en un periodo de dieciocho meses. Por su parte, la empresa Consensys informó sobre el acceso no autorizado de un desarrollador a su código base, el cual fue contenido tras un mes de auditorías.
Ante este escenario, los especialistas recomiendan a las organizaciones del sector priorizar las defensas perimetrales, asegurar los dispositivos de los empleados y proteger las claves privadas mediante marcos de trabajo estandarizados, como el modelo STRIDE promovido por la Fundación Solana. Paralelamente, diversas compañías tecnológicas han manifestado su interés en incorporar herramientas de análisis predictivo basadas en IA para anticipar la detección de vulnerabilidades en sistemas operativos y navegadores web.


