Noticia
CertiK descubre malware oculto dirigido a desarrolladores de criptomonedas
CertiK identifica código malicioso oculto en un archivo de configuración de Hardhat vinculado a la campaña PolinRider y dirigido a desarrolladores de criptomonedas.

Puntos Clave de la Noticia:
- La firma de seguridad blockchain CertiK identificó un script malicioso oculto en un archivo de configuración de Hardhat durante una auditoría de contratos inteligentes.
- El código oculto utilizaba transacciones en la red Ethereum para localizar servidores remotos y descargar cargas útiles adicionales sin requerir un despliegue en cadena.
- Los analistas vincularon el cargador con la campaña de suministro de software denominada PolinRider, enfocada en vulnerar entornos de desarrollo informático.
CertiK informó sobre el hallazgo de un código malicioso camuflado dentro de un archivo de configuración de Hardhat, utilizado habitualmente por ingenieros en sus rutinas de compilación y pruebas. El reporte oficial de este martes 17 de noviembre indica que, el elemento disruptivo no se encontraba en los contratos inteligentes analizados, sino en las propias herramientas del flujo de trabajo, lo que podría exponer credenciales y claves de despliegue si los entornos se ejecutan con normalidad.
A smart contract can pass every test while its development environment is compromised.
During an audit, we uncovered a hidden malware loader linked to PolinRider, capable of exposing developer credentials through routine Hardhat commands.
Full analysis↓ https://t.co/pgfCeGPC84
— CertiK (@CertiK) November 17, 2026
Los especialistas detallaron que el script se encontraba disimulado mediante un amplio espacio en blanco dentro del archivo, lo que lo alejaba del área visible de los editores convencionales. Dado que la herramienta Hardhat procesa sus configuraciones como código JavaScript, las líneas ubicadas más allá del módulo exportado tradicional pueden activarse de manera automática al cargar el archivo, sin que el usuario note su presencia durante una revisión superficial de código.
Mecanismo de operación y servidores remotos
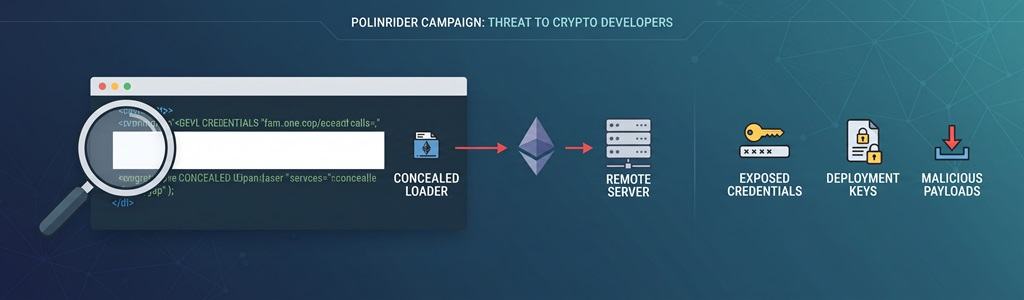
La investigación técnica desarrollada por la compañía señala que el cargador incorporaba funciones para descifrar y ejecutar instrucciones descargadas desde servidores externos. Para evitar modificaciones directas en el repositorio infectado, el software malicioso empleaba transacciones específicas de Ethereum con el objetivo de consultar direcciones de servidores actualizadas de forma dinámica.
De acuerdo con el reporte oficial, el sistema integraba puntos de conexión alternativos y mecanismos de respaldo ante fallos de red. Tras establecer contacto con el servidor externo, el programa descargaba scripts codificados y procedía a su ejecución local mediante procesos de Node.js, incluyendo instancias ocultas capaces de permanecer activas incluso después de finalizada la orden original del desarrollador.
Asimismo, los datos recabados por CertiK indican que el código suprimía los mensajes de error habituales para entorpecer su detección durante las tareas cotidianas. Los expertos explicaron que este vector de ataque es compatible con las características de la campaña PolinRider, identificada previamente por apuntar a eslabones vulnerables en la cadena de suministro de software para criptomonedas.
Implicaciones para la seguridad de los proyectos
El informe advierte que la configuración comprometida procesaba variables de entorno de forma previa a la activación del script oculto. Esto otorgaba al código externo permisos sobre las claves privadas de despliegue y otros accesos almacenados en la máquina afectada, incrementando el riesgo de filtraciones de información confidencial.
La empresa de seguridad aclaró que la eliminación posterior de la línea maliciosa no revierte los procesos ejecutados previamente ni garantiza la integridad del sistema. Por este motivo, se recomendó a los equipos potencialmente afectados preservar los registros de actividad, aislar los equipos comprometidos y proceder a la rotación de credenciales desde infraestructuras informáticas limpias y verificadas.


