Puntos Clave de la Noticia:
- DriveWealth, antiguo bróker de Revolut en Estados Unidos, sufrió un ataque de ingeniería social los días 4 y 5 de septiembre que comprometió registros de perfil de clientes.
- El atacante exigió inicialmente hasta 760 millones de dólares en Bitcoin antes de rebajar la demanda a 3 millones de dólares en Monero y filtrar archivos vinculados a 680 cuentas de inversores cripto.
- La entidad financiera confirmó que sus fondos, cuentas e infraestructura central no sufrieron alteraciones operativas durante los incidentes reportados.
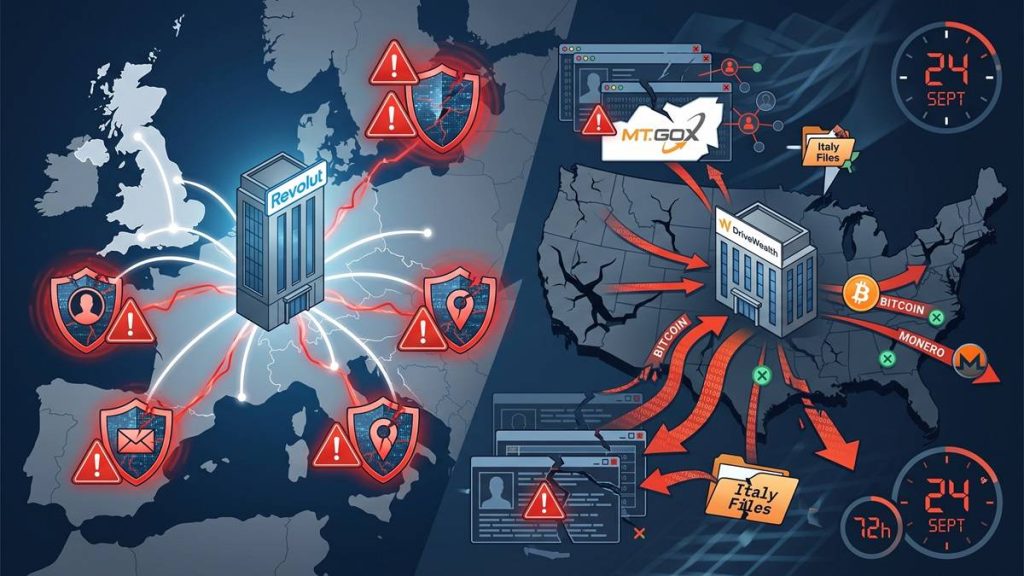
El banco digital británico Revolut y su antiguo socio bursátil estadounidense DriveWealth confirmaron este jueves 24 de septiembre dos filtraciones de datos de clientes ocurridas durante el mes en curso.
JUST IN: Revolut is emailing customers about another data incident. This one is at DriveWealth, the US broker that used to handle Revolut’s US share trading.
DriveWealth says unauthorised access hit its systems on 4–5 September. The data taken is older customer-profile… pic.twitter.com/xPO7YbOk57
— Max Karpis (@maxkarpis) September 24, 2026
El incidente en los sistemas de DriveWealth tuvo lugar entre el 4 y el 5 de septiembre. Los atacantes obtuvieron acceso no autorizado a información que abarca nombres, correos electrónicos, edades, género, nacionalidad, domicilios postales y detalles de empleo.
DriveWealth gestionaba con anterioridad las operaciones de negociación de acciones estadounidenses para los usuarios de la plataforma británica. La información sustraída en este evento comprende perfiles históricos y no incluye registros de usuarios del Espacio Económico Europeo posteriores al año 2023.
Ambas compañías enviaron notificaciones formales a los usuarios afectados durante la jornada del 24 de septiembre. Ninguna de las dos corporaciones divulgó la cifra exacta de personas expuestas ni los métodos técnicos empleados por los agresores en la intrusión inicial.
La empresa tecnológica subrayó mediante un comunicado que sus fondos, balances de cuentas e infraestructura interna permanecen intactos. El evento se categoriza como una vulneración a la privacidad de datos de perfil y no como una pérdida patrimonial de activos custodiados.

Ataque mediante correo oficial y filtración de los denominados Italy Files
Se trata del segundo fallo de seguridad expuesto por la compañía en las últimas semanas. A principios de septiembre, la entidad admitió que ciberdelincuentes utilizaron una cuenta de correo legítima perteneciente al gobierno italiano para eludir los controles internos y extraer información confidencial.
El atacante planteó exigencias económicas variables para frenar la exposición de la información. La solicitud inicial alcanzó aproximadamente $760 millones de dólares en Bitcoin, cifra que luego fue reducida a $3 millones de dólares en Monero.
Tras rechazar la entidad el pago del rescate, el atacante divulgó un lote de registros denominado «Italy Files». La documentación publicada incluye información correspondiente a 680 poseedores de grandes carteras de criptomonedas.
Entre las figuras públicas impactadas por dicha revelación figura Mark Karpelès, antiguo director ejecutivo del intercambio Mt. Gox. Según un reporte de mercado el hacker comenzó a ofrecer estos datos con rebajas de hasta diez veces su demanda original, lo que sugiere dificultades de monetización en el mercado negro.
El protocolo de cumplimiento regulatorio británico y europeo exige notificar a los supervisores de protección de datos dentro de las 72 horas posteriores a la confirmación de un fallo. La entidad bancaria mantiene abiertos canales de asistencia personalizada mientras remite los informes correspondientes a las agencias financieras y cuerpos de seguridad encargados de la investigación