Puntos Clave de la Noticia:
- La cifra exigida por los atacantes asciende a 6.000 tokens de Monero (XMR), equivalentes a aproximadamente $3 millones al 16 de septiembre de 2026.
- El incidente de seguridad expuso la información confidencial de aproximadamente 680 clientes de la entidad.
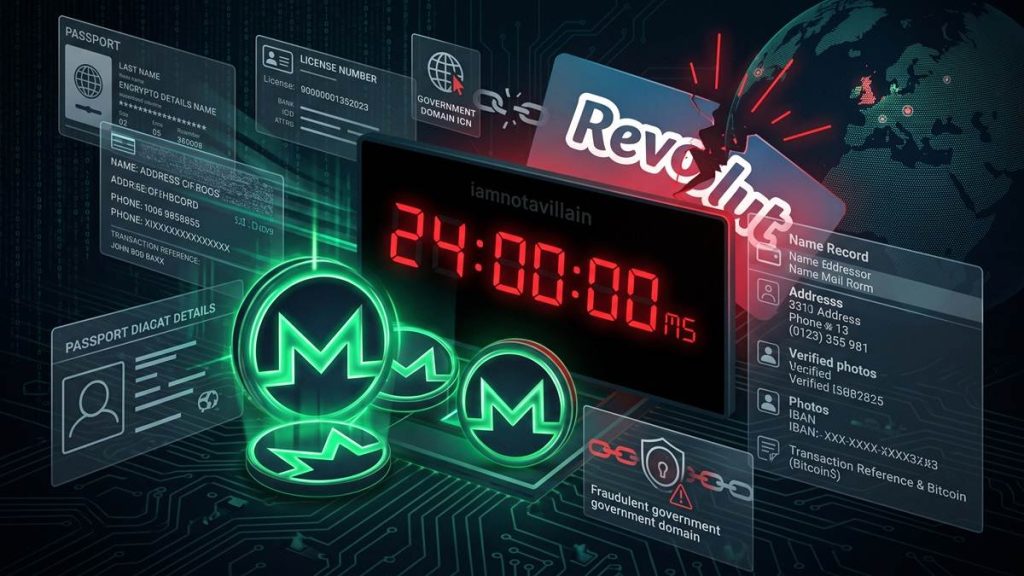
- El grupo responsable fijó un ultimátum de 24 horas mediante un contador digital en un portal web externo.
El grupo autodenominado «iamnotavillain», vinculado a la filtración de datos de la fintech británica, redujo su demanda de rescate a $3 millones de dólares bajo amenaza de venta inmediata. Los hackers de Revolut publicaron un contador regresivo de 24 horas este miércoles 16 de septiembre, según reveló una investigación de Financial Times.
La petición monetaria exige la entrega de 6.000 unidades de la criptomoneda Monero (XMR). Dicho activo digital fue seleccionado por los ciberdelincuentes debido a sus protocolos criptográficos de privacidad y anonimato.
De acuerdo con el reporte de Financial Times, los atacantes afirmaron que comercializarán los expedientes de 680 usuarios a redes criminales si no se liquida el monto establecido. Una grabación de pantalla de 60 segundos entregada al periódico mostró pasaportes, licencias de conducir y registros bancarios completos.
Revolut declaró oficialmente que no ha recibido ninguna demanda directa por parte de los extorsionadores. Un portavoz de la compañía confirmó que la infraestructura central y las bases de datos principales no sufrieron accesos forzados.

Suplantación institucional y alcance de los datos sustraídos
La brecha ocurrió mediante una solicitud de información fraudulenta proveniente de un dominio legítimo gubernamental. El personal de cumplimiento procesó el requerimiento antes de identificar la suplantación de identidad.
La documentación oficial de la empresa indicó que entre los datos filtrados figuran nombres, domicilios, números telefónicos y fotografías de verificación de identidad. El archivo comprende además números IBAN, fechas de apertura y extractos con referencias a transferencias de Bitcoin.
Los atacantes afirmaron a Financial Times que emplearon análisis en cadena para seleccionar a clientes con tenencias significativas de activos digitales. Informes previos del investigador on-chain ZachXBT sugieren que las cuentas afectadas correspondían a perfiles patrimoniales de alto valor.
La compañía bloqueó el dominio utilizado para el engaño y notificó formalmente a las autoridades policiales. La Oficina del Comisionado de Información de Reino Unido (ICO) mantiene abierta una investigación formal sobre el caso.
El vencimiento del ultimátum fijado por los extorsionadores concluye este jueves 17 de septiembre de 2026. Regulares del Reino Unido y de la Unión Europea programaron audiencias de supervisión sobre el incidente para finales del tercer trimestre de 2026.