Puntos Clave de la Noticia:
- Un atacante sustrajo aproximadamente 1,56 millones de dólares en tokens FET del contrato de conversión y acuñó tokens no autorizados vinculados a la infraestructura de SingularityNET.
- Fetch.ai suspendió de manera preventiva las conversiones de AGIX a FET para proteger la liquidez mientras se completan las auditorías forenses.
- Las firmas de seguridad en cadena identificaron retiros anómalos en el contrato TokenConversionManagerV3 en la red Ethereum.
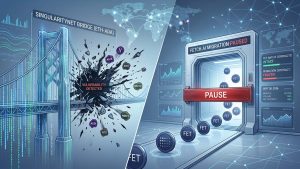
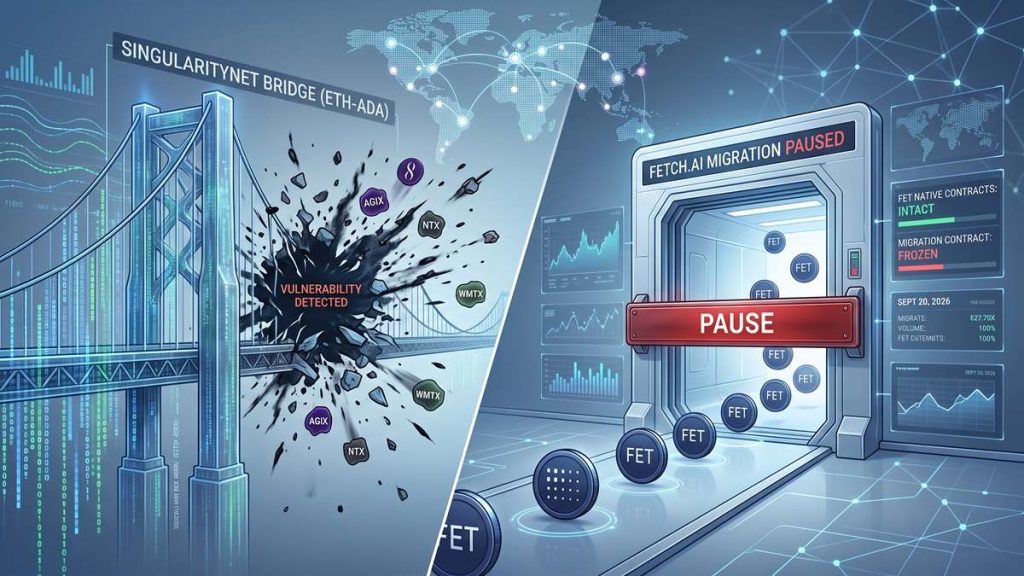
Tras confirmarse un exploit en el puente de SingularityNET, Fetch.ai tomó la decisión de pausar las conversiones entre los tokens AGIX y FET. El anuncio se hizo el pasado domingo 20 de septiembre luego de registrarse algunas transferencias anómalas de liquidez entre redes.
Following reports of an exploit on 19 September, here is where things stand.
> https://t.co/CwbPmOj7TU contracts are not affected. No https://t.co/CwbPmOj7TU contract is under threat at this time, and FET continues to operate normally.
> The attack is targeting SingularityNET…— Fetch.ai (@Fetch_ai) September 20, 2026
El ataque comprometió la infraestructura del puente entre Ethereum y Cardano gestionada por SingularityNET. La vulnerabilidad permitió la extracción no autorizada de activos y la emisión irregular de millones de unidades en contratos puente asociados. Fetch.ai confirmó que sus contratos centrales nativos permanecen íntegros y sin afectación directa.
Firmas de análisis forense como PeckShield lograron rastrear al atacante. Indicaron que este logró acumular más de $16 millones en activos a través de la acuñación ilegítima de AGIX y otros tokens vinculados, entre ellos NTX y WMTx. PeckShield reportó que el mecanismo de bloqueo y liberación presentó una brecha crítica en la verificación de firmas.
La respuesta operativa de Fetch.ai consistió en congelar de inmediato el contrato de migración. Esta medida busca impedir que los fondos manipulados en el entorno de SingularityNET sean canjeados por FET en los mercados secundarios.

Detalles técnicos de la brecha y repercusión en la Artificial Superintelligence Alliance
El contrato identificado en el centro del problema es el TokenConversionManagerV3 en la red de Ethereum. Este componente regulaba el traspaso de activos entre las dos organizaciones participantes de la Artificial Superintelligence Alliance (ASI Alliance).
Investigadores de seguridad on-chain señalaron que el atacante logró validar transacciones de retiro manipuladas. Una fuente del sector indicó que el hacker distribuyó transacciones entre Ethereum, BNB Chain y Cardano para dificultar el seguimiento de los saldos.
Tras el exploit, apenas unas horas después de confirmarse la brecha de seguridad, el precio del token FET se ubicó en $0,1773. Coinglass en su análisis señaló que el activo mantiene su soporte inmediato en $0,1697 dólares, nivel observado durante la última semana de negociación.
Por su parte, el token NTX del protocolo NuNet experimentó un descenso superior al 65% en cuestión de horas tras confirmarse que parte de sus reservas en el puente fueron drenadas.
Ambos equipos de desarrollo emitieron comunicados conjuntos para advertir a los usuarios sobre cuentas de soporte fraudulentas y enlaces falsos de migración que intentan aprovechar la contingencia.
La ASI Alliance anunció que publicará una auditoría técnica completa una vez concluida la revisión de los contratos de migración y el parche de seguridad en el puente de Cardano y Ethereum.