Puntos Clave de la Noticia:
- El 31 de agosto de 2026, un atacante sustrajo aproximadamente 1,26 millones de dólares en activos digitales distribuidos en 26 transacciones de la red Radix.
- Los validadores coordinaron la desconexión deliberada de su participación para detener el consenso durante 10 días continuos hasta desplegar un parche de seguridad.
- La vulnerabilidad se introdujo durante una refactorización de código en junio de 2023 y superó una auditoría externa de seguridad realizada por Zellic en 2024.
Un fallo de hace 3 años drenó $1,3 millones tras vulnerar el motor de ejecución de la red Radix el pasado 31 de agosto de 2026. La información fue confirmada por la Radix Foundation el jueves 17 de septiembre. Agregaron que el incidente forzó a los validadores a detener por completo el procesamiento de bloques durante diez días para evitar que el hacker comprometiera bóvedas adicionales en el ecosistema.
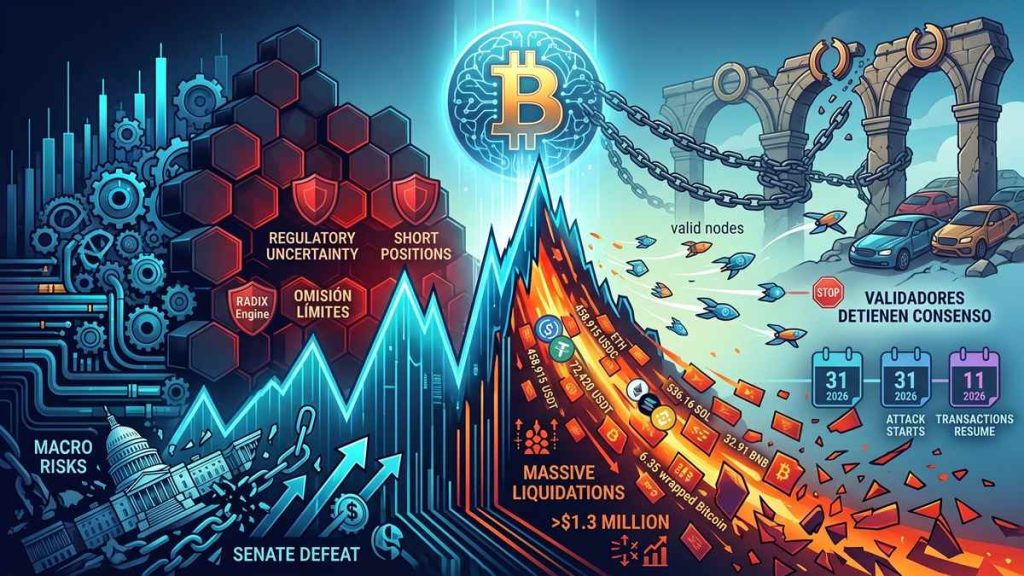
Los registros de la cadena muestran que el hacker ejecutó 26 transacciones entre las 16:02 y las 16:57 UTC del 31 de agosto. Durante esa ventana operativa, la dirección maliciosa extrajo 458.915 USDC, 72.420 USDT, 61,08 ETH, 6,35 wrapped Bitcoin, 536,16 SOL y 32,91 BNB, sumando una valoración inicial cercana a los $1,26 millones de dólares en precios de mercado de esa fecha. La entidad sustrajo además 13.000 tokens XRD de una bóveda para costear las tarifas de red.
El atacante canalizó los fondos mediante el puente Hyperlane hacia Ethereum, BNB Chain y Solana para liquidarlos por ETH, de acuerdo con el informe oficial de Radix. La documentación técnica señala que el protocolo puente operó de forma estándar, dado que los fondos salieron tras ser liberados indebidamente en la capa de ejecución local sin que existiera un compromiso de claves privadas.
La investigación determinó que la brecha se originó durante una limpieza de código efectuada por RDX Works en junio de 2023 sobre el Radix Engine. Dicho componente gestiona la ejecución y la verificación de propiedad en las bóvedas de la red.

Falla en la capa de ejecución y detención del consenso
La firma de seguridad Zellic auditó el protocolo Radix en 2024 sin detectar la omisión en los límites de autorización, según detalla un reporte de mercado. El defecto permitía que un contrato malicioso llamara funciones estándar de retiro usando la dirección interna de cualquier bóveda externa, eludiendo la comprobación de firmas criptográficas de los titulares legítimos.
Los investigadores concluyeron que el error exponía potencialmente a cualquier bóveda de la red, amenazando la liquidez total del protocolo. Ante este escenario, los operadores de nodos validadores retiraron intencionalmente suficiente participación para frenar el consenso bizantino y congelar la actividad contable a partir de la tarde del 31 de agosto.
La parálisis operativa se prolongó durante más de diez días continuos mientras los desarrolladores estructuraban el código de corrección. Los registros comunitarios indican que las transacciones volvieron a la normalidad el 11 de septiembre, una vez desplegado el parche que bloquea referencias no autorizadas.
El incidente generó distorsiones secundarias en fondos de liquidez descentralizados dentro de Radix. La remoción abrupta de los activos puenteados desbalanceó los pares comerciales, lo cual permitió que terceros retiraran millones de tokens XRD a precios artificiales antes de la pausa de la red.
Radix comunicó que incorporará pruebas de regresión adicionales y formalizará los protocolos de emergencia aplicados por los validadores. La fundación prevé publicar auditorías actualizadas sobre la lógica de autorización antes del cierre del cuarto trimestre de 2026.