Puntos clave de la noticia:
- Ledger descubrió un chip espía oculto en dispositivos comercializados por CryptoBilis que capturaba las frases de recuperación de los usuarios.
- La empresa confirmó que el ataque afectó a la cadena de distribución y no comprometió sus sistemas internos ni el chip de seguridad de las billeteras.
- Investigadores estiman pérdidas de hasta $93,2 millones en más de 300 billeteras. Ledger todavía no ha confirmado el número de víctimas ni el importe robado.
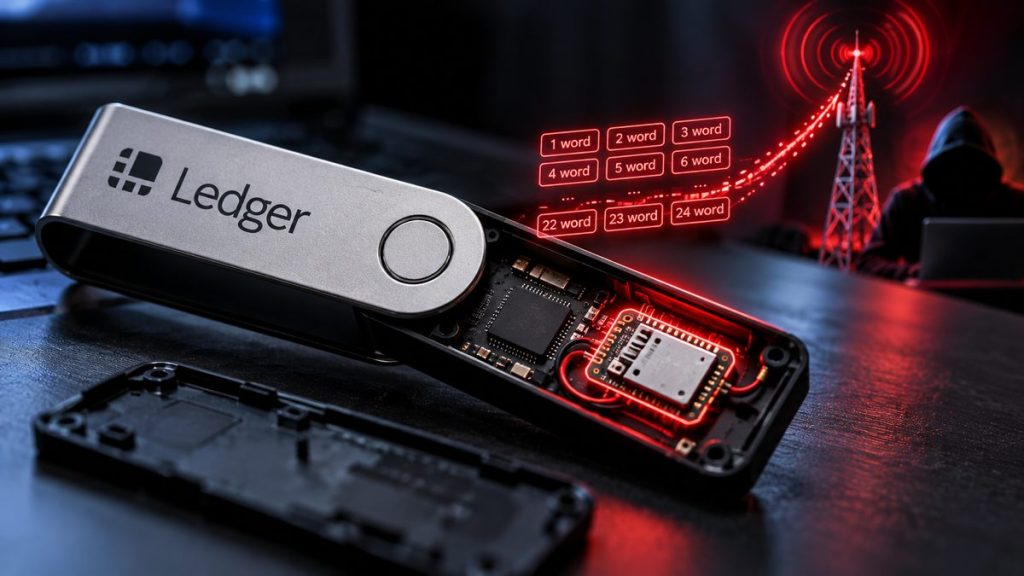
Ledger confirmó que algunos dispositivos vendidos por el distribuidor CryptoBilis contenían un chip espía capaz de robar las frases de recuperación de 24 palabras de sus propietarios y enviarlas a los atacantes mediante una red móvil LTE.
La compañía explicó que el componente había sido instalado clandestinamente dentro de las billeteras físicas. Cuando un usuario configuraba el dispositivo y aparecía su frase de recuperación en pantalla, un microcontrolador identificaba las palabras, las descifraba y las transmitía mediante una eSIM integrada.
Update from Ledger Donjon on the CryptoBilis investigation 🔽@DonjonLedger is investigating Ledger signers sold by CryptoBilis, a reseller in Southeast Asia, that contained an unauthorized hardware implant. Ledger confirmed this on October 10th for one affected user's signer.…
— Ledger (@Ledger) October 13, 2026
Con esa información, los atacantes podían recrear las billeteras en otros dispositivos y retirar los fondos, sin necesidad de acceder físicamente al equipo original.
Ledger identifica un ataque a su cadena de distribución
La investigación determinó que el componente espía no modificó el chip Secure Element, encargado de proteger las claves privadas, ni el sistema operativo de Ledger. Tampoco alteró las transacciones o las firmas digitales.
Según la empresa, se trató de un ataque físico a la cadena de suministro, no de una vulneración de su software o infraestructura interna.
Ledger confirmó que al menos un dispositivo contenía un componente no autorizado y que todas las pérdidas verificadas del incidente del 9 de octubre estaban relacionadas con productos vendidos por CryptoBilis.
El director tecnológico, Charles Guillemet, anunció una revisión de los controles sobre distribuidores y de los mecanismos para detectar manipulaciones físicas.
Por su parte, el CEO Pascal Gauthier indicó que la investigación continúa para determinar quién modificó los dispositivos y en qué punto de la distribución ocurrió.
Las pérdidas estimadas alcanzan los $93,2 millones
Investigadores on-chain calcularon que los robos podrían alcanzar $93,2 millones en más de 300 billeteras. Además, Tether congeló $10 millones en USDT relacionados con los fondos sustraídos.
Ledger aclaró que todavía no ha confirmado el valor total de las pérdidas ni la cantidad de afectados. Tampoco ha verificado robos vinculados con dispositivos adquiridos fuera de CryptoBilis, aunque investiga denuncias sobre posibles componentes espía en otros equipos y ubicaciones.
El exCEO de Mt. Gox, Mark Karpelès, afirmó haber encontrado un dispositivo espía en una billetera Ledger Flex comprada en el aeropuerto de Singapur. La empresa continúa examinando estos reportes.
CryptoBilis ya suspendió las ventas de productos de la firma. La compañía recomendó a quienes compraron dispositivos al distribuidor no configurarlos si todavía no los utilizaron y, en caso contrario, trasladar sus criptomonedas a una nueva billetera con una frase de recuperación diferente