Puntos Clave de la Noticia:
- Charles Hoskinson calificó de código gravemente peligroso un contrato vinculado a la delegación de cuentas en Ethereum.
- El análisis técnico de CyberSatoshi reportó el uso de 50 autorizaciones firmadas para sortear los nonces de la billetera Binance 14.
- La especificación oficial de Ethereum documenta que cualquier delegación bajo EIP-7702 exige firmas criptográficas válidas de la cuenta.
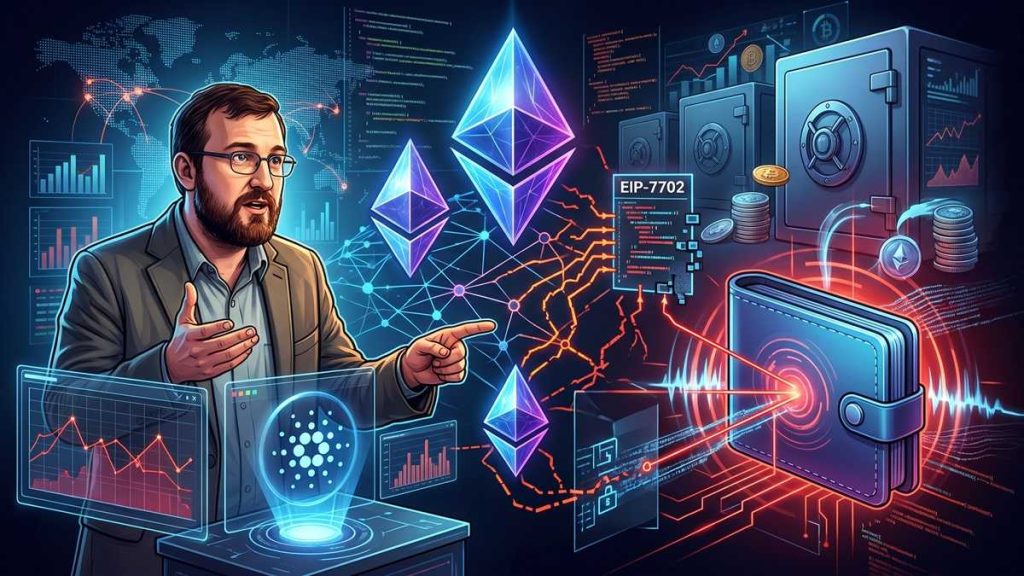
Charles Hoskinson, fundador de Cardano, alertó sobre los riesgos de seguridad vinculados a la implementación del EIP-7702 en la red Ethereum. La advertencia del ejecutivo se hizo pública este viernes 30 de octubre tras revelarse un informe técnico que describe en detalle cómo los hackers emplearon este mecanismo para drenar activos de una hot wallet de Binance el jueves 29.
Careful, there is some seriously dangerous code out there. https://t.co/7hp2KMJnnI pic.twitter.com/w7wM1nn0Lz
— Charles Hoskinson (@IOHK_Charles) October 30, 2026
En su cuenta en X, Hoskinson instó a la comunidad a mantener la cautela frente a lo que denominó herramientas de código crítico que circulan en el ecosistema. Su publicación citó directamente una reconstrucción de bytecode realizada por el analista técnico conocido como CyberSatoshi.
Dicho reporte sostiene que el atacante implementó un contrato automatizado de tipo sweeper diseñado de forma específica contra la infraestructura del exchange. Sin embargo, Hoskinson no especificó vulnerabilidades técnicas directas dentro del protocolo de Ethereum ni detalló qué aspectos puntuales del informe respaldaba.
La discusión técnica situó el debate entre dos elementos diferenciados. Por un lado, se investiga cómo los atacantes consiguieron la autorización para firmar operaciones en nombre de la billetera afectada; por el otro, se evalúa el alcance operativo que el estándar de delegación de Ethereum permitió una vez obtenidas las credenciales.
Según la reconstrucción técnica presentada por CyberSatoshi, el código malicioso mantenía un saldo de exactamente 1 ETH en la billetera durante el proceso de extracción de fondos. La evaluación del analista sugiere que esta condición buscaba evitar que los sistemas automatizados de Binance reportaran fallos por falta de saldo para comisiones de gas.
El análisis también expone que el contrato utilizaba un bucle con llamadas de bajo nivel para revisar balances de tokens en la dirección Binance 14. Esta estructura permitía que la secuencia de transacciones continuara procesando otros activos aunque un contrato individual fallara o se encontrara en listas negras.
Adicionalmente, el documento técnico señaló que una función de ejecución personalizada permitió interactuar con una bóveda externa que contenía $823 millones en USDC. De acuerdo con los datos presentados por CyberSatoshi, dicho contrato reconocía a la dirección Binance 14 como administradora legítima, lo que facilitó órdenes sobre fondos externos a su balance inmediato.

Mecánica técnica de la delegación y reglas de consenso
La propuesta EIP-7702 define una tipología de transacción que permite a una cuenta de propiedad externa (EOA) delegar de manera temporal su ejecución en la lógica de un contrato inteligente.
Bajo la arquitectura tradicional de Ethereum, una cuenta externa funciona exclusivamente a través de firmas generadas por su clave privada. Con la introducción de este estándar, la cuenta puede ejecutar lógica contractual avanzada dentro de su propio contexto operativo, facilitando el procesamiento de operaciones por lotes.
La especificación técnica del protocolo establece que cada autorización requiere registrar el identificador de la cadena, la dirección del delegado y el nonce de la cuenta, acompañados de una firma criptográfica. Durante la validación, los nodos de la red verifican la correspondencia de la firma antes de aplicar la delegación solicitada.
En su informe, CyberSatoshi reconoció este principio de seguridad de la red. El analista determinó que el ataque requirió obligatoriamente el acceso a la clave privada original o permisos de firma sin restricciones en los sistemas internos del exchange.
La documentación de Ethereum no explica el método mediante el cual se comprometieron los accesos de Binance. No obstante, los requisitos criptográficos confirman que la red no permite asignar delegaciones a cuentas de terceros sin una autorización debidamente firmada.
Respecto al procesamiento por lotes, el reporte afirma que el atacante envió 50 autorizaciones consecutivas con nonces progresivos para anticipar los cambios de transacción en la cuenta Binance 14. Las especificaciones de Ethereum procesan estas entradas en orden secuencial, incrementando el nonce y aplicando la última delegación válida recibida.
La documentación oficial elaborada por los autores del estándar advierte explícitamente que los contratos delegados obtienen acceso irrestricto sobre los fondos de la cuenta. Por esta razón, el marco técnico estipula que las aplicaciones de billetera deben auditar exhaustivamente cualquier código autorizado para prevenir transferencias indebidas.
Los desarrolladores de la propuesta señalan además que la delegación permanece activa en la cuenta hasta que el propietario emita una autorización que apunte expresamente a la dirección cero. Las auditorías técnicas y revisiones forenses continúan en curso para esclarecer la vía de filtración de las credenciales institucionales.