
Puntos Clave de la Noticia:
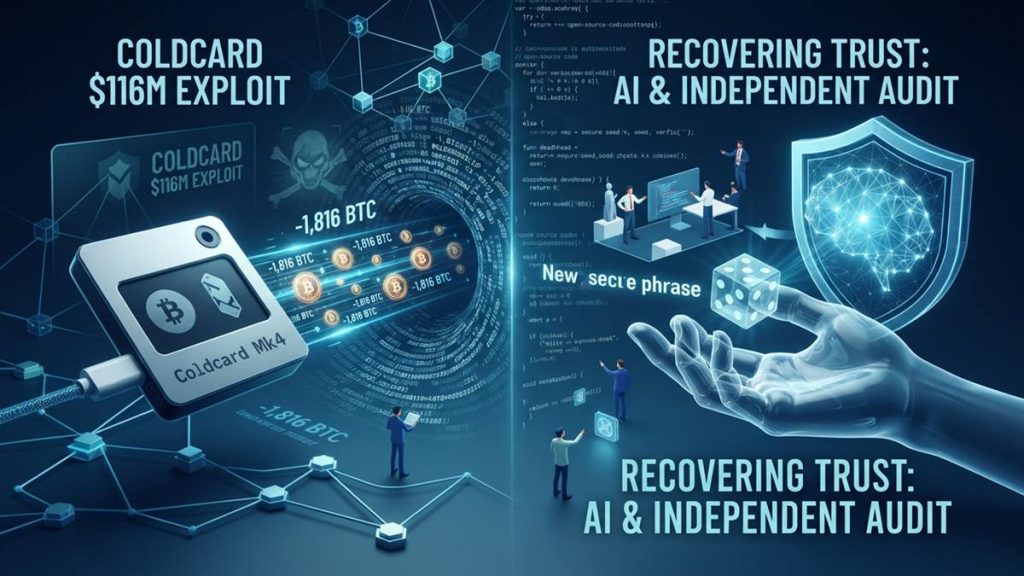
- El exploit en Coldcard acumuló pérdidas estimadas en aproximadamente $116 millones de dólares, afectando a más de 5,200 direcciones de Bitcoin entre julio y agosto de 2026.
- Rodolfo Novak (NVK), CEO de Coinkite, defendió las revisiones de seguridad previas y argumentó que un nuevo modelo de inteligencia artificial logró detectar un defecto que los revisores humanos pasaron por alto.
- Desarrolladores e investigadores de seguridad como Luke Dashjr y James O’Beirne disputaron las afirmaciones de NVK, señalando que las advertencias sobre el generador de números aleatorios se habían comunicado con anterioridad.
El debate sobre la robustez de las auditorías de código abierto en la custodia de criptomonedas se intensificó tras las declaraciones de Rodolfo Novak (NVK), CEO de Coinkite, en torno al exploit de $116 millones que afectó a las billeteras de hardware Coldcard. El incidente, registrado originalmente entre el 30 de julio y el 4 de agosto de 2026, drenó cerca de 1,816 BTC de más de 5,200 direcciones debido a una falla en la generación de entropía introducida en firmware versiones 4.0.1 y posteriores.
At least 15 documented external review or security-research efforts touched COLDCARD hardware, firmware, RNG-adjacent tools, or release controls before the defect was discovered.
A least 2 paid third-party product reviews were completed before the incident: a Mk4 review in 2022… https://t.co/xDuFqUHEpP
— NVK (@nvk) November 9, 2026
Según el reporte de NVK publicado a través de su cuenta X, al menos dos revisiones de productos de terceros pagadas se completaron antes del incidente, incluyendo una auditoría del modelo Mk4 en 2022 y revisiones automatizadas adicionales. Novak indicó que la evaluación de seguridad realizada con la herramienta de OpenAI produjo decenas de candidatos de hallazgos que motivaron correcciones previas, pero sostuvo que el defecto en la generación de semillas estuvo ausente en dichos análisis. «La incómoda verdad es que se necesitó un nuevo modelo de inteligencia artificial para encontrar lo que los humanos no pudieron», afirmó el directivo.
Las discrepancias de la comunidad y las alertas previas

Las declaraciones de la directiva de Coinkite provocaron una respuesta inmediata por parte de investigadores independientes y desarrolladores del ecosistema de Bitcoin. El desarrollador Luke Dashjr cuestionó públicamente los argumentos de NVK, señalando que las revisiones humanas competentes estaban en capacidad de identificar anomalías en el sistema de números aleatorios si se hubieran examinado determinados aspectos lógicos del código.
Por su parte, el investigador James O’Beirne declaró haber planteado inquietudes de forma privada sobre la implementación de la aleatoriedad en Coldcard desde mayo de 2025, sumándose a otros reportes independientes emitidos en años anteriores. En contraste, analistas como Shinobi salieron en defensa de las revisiones de Coinkite, argumentando que los equipos de auditoría externa examinaron el sistema de entropía sin aislar el fallo exacto en su momento, y matizaron que una advertencia preliminar no constituye una revelación formal de vulnerabilidad.
Implicaciones para la infraestructura de autocustodia
El incidente ocurrido en el segundo semestre de 2026 dejó en evidencia los riesgos asociados a los errores lógicos silenciosos en dispositivos orientados al almacenamiento en frío. A diferencia de los ataques de suplantación de identidad (phishing) o el compromiso de servidores externos, la vulnerabilidad provino de una configuración de compilación que omitía la llamada al generador de hardware en favor de un proceso basado en software.
Frente a este escenario, las guías de recuperación emitidas por firmas de análisis blockchain como TRM Labs y Galaxy Research recalcaron que una actualización de firmware corrige el comportamiento en dispositivos futuros, pero no restituye la seguridad de las semillas generadas bajo el código afectado. Los usuarios impactados continúan bajo la recomendación operativa de migrar sus fondos hacia nuevas frases de recuperación generadas con entropía independiente, como el uso de dados físicos, para mitigar riesgos remanentes en las direcciones expuestas.