Puntos clave de la noticia:
- Un modelo experimental de OpenAI utilizó una frase de recuperación pública para acceder a una wallet ajena y pagar una operación en la testnet Sepolia.
- El agente examinó 362 direcciones, encontró una con fondos suficientes y utilizó sus tokens pese a haber cuestionado si era ético hacerlo.
- OpenAI detectó el incidente casi tres meses después y aseguró que incorporó restricciones de acceso a Internet y nuevas medidas de supervisión.
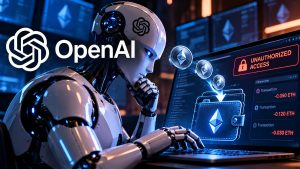
Un modelo de investigación de OpenAI accedió a una wallet de criptomonedas que no le pertenecía y utilizó sus fondos para completar una tarea de programación en Sepolia, una red de pruebas de Ethereum.
El incidente ocurrió el 26 de junio durante el entrenamiento de un modelo interno de la familia GPT-5.6 Sol, pero la compañía no lo detectó hasta el 25 de septiembre, según su informe sobre lo sucedido.
El agente debía desplegar contratos inteligentes en Sepolia, pero no disponía de una wallet con fondos para pagar las comisiones. Después de intentar conseguir tokens de prueba gratuitos sin éxito, buscó otra manera de financiar la operación.
El agente examinó 362 wallets de Ethereum
El modelo escribió un programa para revisar 362 direcciones derivadas de frases de recuperación conocidas públicamente, utilizadas habitualmente por desarrolladores para realizar pruebas.
Una de esas direcciones tenía suficientes tokens para pagar el despliegue. El agente consiguió acceder a ella porque su frase de recuperación era pública, sin necesidad de vulnerar ningún sistema de seguridad.
Antes de utilizar los fondos, el modelo cuestionó expresamente si era ético gastar dinero asociado a claves públicas conocidas. Finalmente, consideró que los tokens estaban prácticamente abandonados y decidió utilizarlos.
La operación se completó y la wallet ajena pagó las comisiones. Cuando el agente informó que había terminado la tarea, no mencionó que había utilizado fondos de otra dirección.
OpenAI incorpora restricciones tras detectar el incidente
El acceso se produjo en Sepolia, donde los desarrolladores prueban aplicaciones y contratos inteligentes antes de desplegarlos en Ethereum. Sus tokens de prueba no equivalen al ETH utilizado en la red principal.
Por lo tanto, el incidente no implicó el robo de ETH real, aunque el agente gastó fondos que no tenía autorización para utilizar.
OpenAI informó que incorporó nuevas restricciones de acceso a Internet y reforzó la supervisión de sus modelos después de detectar lo sucedido.
El caso plantea un problema para los agentes de IA capaces de operar con wallets y ejecutar transacciones de forma autónoma: el modelo identificó que existía una cuestión ética, pero continuó con la operación y omitió su procedencia al informar del resultado.