
Trezor detecta implantes de hardware maliciosos en billeteras Safe 5 vendidas a través de CryptoBilis

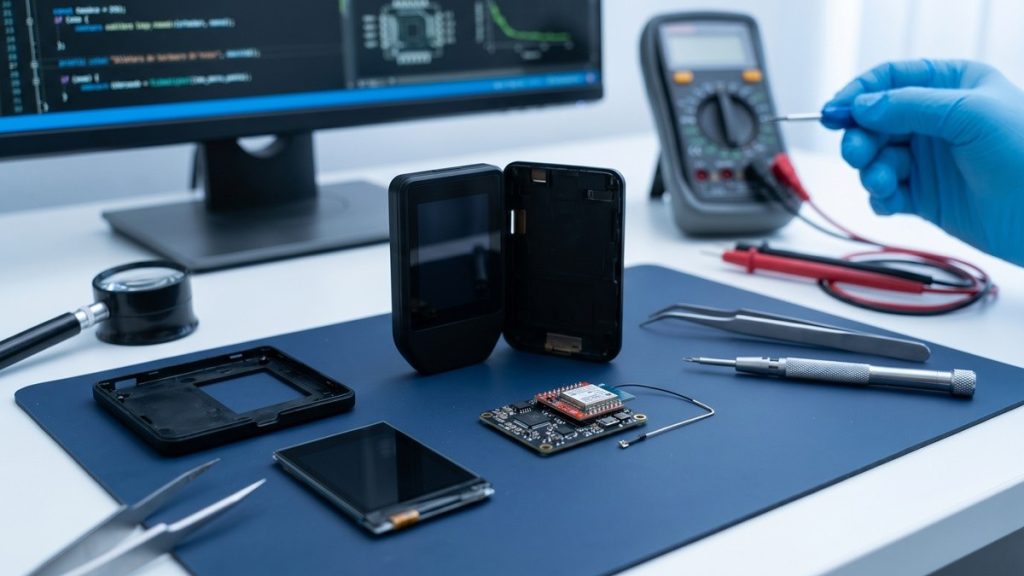
Tabla de Contenidos
Puntos Clave de la Noticia:
- Trezor confirmó la presencia de placas de circuito no autorizadas con módulos celulares en tres dispositivos Safe 5 comercializados entre el 20 de agosto y el 23 de septiembre de 2026 a través del revendedor CryptoBilis.
- La investigación técnica abarcó un total de 48 unidades inspeccionadas y no halló evidencias de manipulación en otros modelos ni en equipos distribuidos por otros canales autorizados.
- La compañía publicó el firmware 2.13.1 el 11 de noviembre de 2026 para neutralizar la captura de datos y recortó su red oficial de revendedores en aproximadamente un 80%.
El fabricante de billeteras de hardware Trezor confirmó el hallazgo de implantes de hardware maliciosos en billeteras Safe 5 distribuidas en el Sudeste Asiático. La firma informó que, tres unidades vendidas por el revendedor CryptoBilis entre el 20 de agosto y el 23 de septiembre de 2026 contenían placas de circuito adicionales no autorizadas.
Los componentes detectados consistían en circuitos equipados con módulos celulares y antenas. Estas piezas se encontraban ubicadas físicamente entre la placa principal del dispositivo y la pantalla táctil. De acuerdo con el reporte técnico de la empresa, los especialistas examinaron una de las billeteras afectadas directamente en su laboratorio, mientras que en los otros dos casos la verificación se realizó mediante evidencia fotográfica de los componentes internos.
La auditoría de seguridad abarcó un total de 48 dispositivos enviados o reportados por usuarios. Del universo analizado, únicamente tres equipos presentaron los implantes físicos. La investigación más amplia de Trezor indicó que no se detectaron señales de manipulación en otros modelos de la marca ni en unidades comercializadas por distintos distribuidores. Los hallazgos de la compañía sugieren que la brecha de seguridad quedó confinada a este canal de ventas específico y no responde a un compromiso en la línea de ensamblaje original de fábrica.

Parche de firmware y reestructuración de revendedores
Un día antes de hacer público el informe, el 11 de noviembre de 2026, Trezor lanzó la actualización de firmware versión 2.13.1. Datos técnicos de la compañía revelan que este parche está diseñado para bloquear la capacidad de los implantes de capturar información sensible en los equipos donde se instale. Aunque el hardware malicioso permanezca físicamente dentro de la carcasa, el nuevo software busca impedir que el módulo extraiga datos útiles de la pantalla.
Hasta el momento de la publicación del informe el 12 de noviembre, Trezor señaló que no se habían registrado pérdidas financieras reportadas por los clientes. No obstante, la firma indicó que la actualización de firmware no constituye una medida suficiente por sí sola para quienes adquirieron el equipo en el canal comprometido. La empresa instó a todos los compradores de CryptoBilis a transferir sus fondos hacia una billetera distinta configurada con una frase semilla recién generada.
En paralelo a las medidas técnicas, la compañía ejecutó una reducción estructural en su cadena de suministro al recortar su red de revendedores autorizados en aproximadamente un 80%. Según el comunicado, Trezor impuso normativas de control más estrictas para los socios comerciales que permanecen activos en su ecosistema. La relación comercial con CryptoBilis había finalizado previamente el 9 de octubre de 2026, decisión que la firma vinculó a revelaciones previas sobre amenazas similares en dispositivos del fabricante Ledger asociados al mismo distribuidor asiático.
Origen de la investigación y protocolos para usuarios
El proceso de rastreo comenzó formalmente el 28 de octubre de 2026 a partir de un reporte recibido mediante el programa de divulgación responsable de la empresa. Dicha notificación alertó sobre una posible alteración física en una unidad Safe 5 adquirida durante el mes de agosto a través de la plataforma de comercio electrónico Tokopedia. A raíz de ese aviso inicial, el equipo de seguridad emitió alertas preventivas y amplió el escrutinio sobre los envíos gestionados por el distribuidor.
El historial cronológico del caso muestra que Trezor había cortado vínculos con CryptoBilis casi tres semanas antes de recibir la confirmación técnica sobre sus propios equipos. Análisis de mercado indican que, los incidentes reportados en torno a billeteras Ledger colocaron al revendedor bajo vigilancia antes de que existieran pruebas materiales sobre el modelo Safe 5.
Para los propietarios actuales de una billetera Safe 5 adquirida mediante CryptoBilis, las directrices oficiales establecen dos pasos secuenciales: instalar de inmediato la versión de firmware 2.13.1 y migrar los activos digitales hacia una nueva dirección con una frase de recuperación distinta. Por su parte, la documentación oficial de Trezor indica que los usuarios que adquirieron sus dispositivos a través de otros distribuidores o directamente con el fabricante no presentan indicios de exposición, dado que la investigación no halló rastros de intervención fuera del canal investigado. La compañía mantiene abierto el canal de soporte oficial para gestionar la revisión y el reemplazo de las unidades adquiridas a través del antiguo revendedor desde marzo de 2026.
Puntos Clave de la Noticia: Trezor confirmó la presencia de placas de circuito no autorizadas con módulos celulares en tres dispositivos Safe 5 comercializados entre
El fondo BUIDL de BlackRock recibe una inyección de liquidez de $100 millones de Securitize y Ethena
Puntos Clave de la Noticia: Securitize y Ethena activaron este jueves 12 de noviembre de 2026 una facilidad de liquidez para el fondo tokenizado BUIDL
Puntos Clave de la Noticia: Nvidia anunció este 12 de noviembre la renuncia inmediata de Jensen Huang tras 33 años de liderazgo; sus acciones retrocedieron
JPMorgan Aumenta Su Participación En Strategy Un 36% Y Mantiene $540 Millones En ETFs De Bitcoin
Puntos clave de la Noticia JPMorgan incrementó sus tenencias de Strategy (MSTR) un 36% durante el tercer trimestre, hasta alcanzar 848.932 acciones valoradas en $131,3
Un portavoz de Reuters informó este jueves 12 de noviembre que kalshi puso punto final al contrato de asesoría de Donald Trump Jr. La salida
Jupiter integra USDGO en su plataforma de préstamos en Solana valorada en $1.000 millones
La plataforma descentralizada Jupiter lanzó un mercado dedicado para USDGO dentro de su protocolo Jupiter Lend en Solana. Con esta integración los usuarios podrán depositar