Puntos Clave de la Noticia:
- El 24 de septiembre de 2026, tres incidentes de seguridad independientes acumularon pérdidas combinadas superiores a los $11 millones de dólares.
- La plataforma Duelbits registró la mayor sustracción de la jornada con cerca de $7 millones sustraídos de sus billeteras calientes.
- Los protocolos Meter.io y Payy Network sufrieron pérdidas de $2,3 millones y $1,8 millones respectivamente mediante fallas de verificación y puentes.
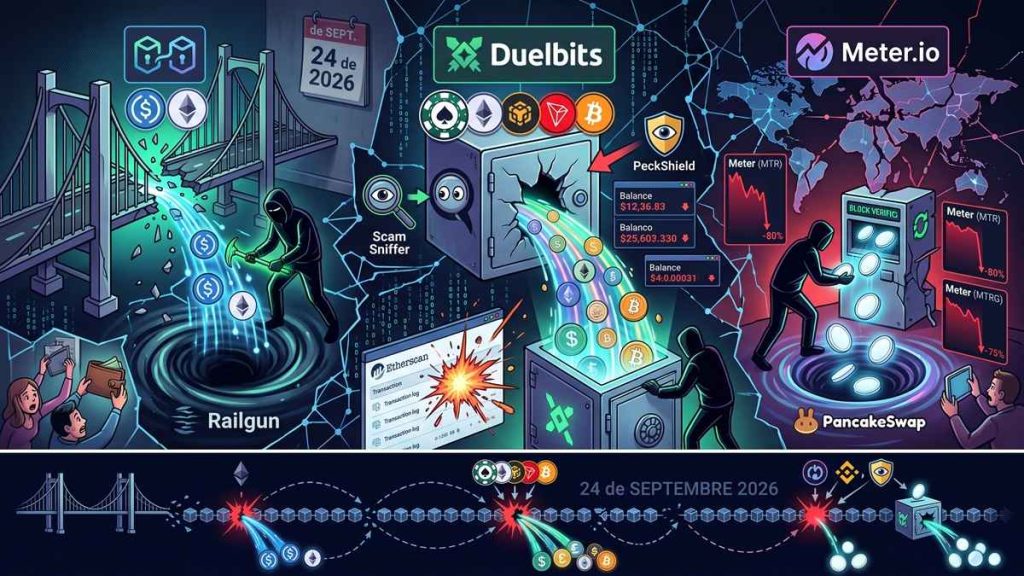
Jornada crítica fue la que vivió el sector DeFi este jueves 24 de septiembre, cuando una serie de exploits comprometieron la seguridad corporativa de Payy Network, Duelbits y Meter.io.
Payy Network fue el primero en reportar. El protocolo es una solución dirigida a la gestión de nóminas y tesorería on-chain. La firma confirmó el drenaje total de los balances en su puente hacia la red Ethereum, lo que forzó la detención preventiva del sistema.
We can confirm the stolen funds were users' non-custodial deposits to Payy Network / Payy Wallet.
We are working on retrieval of funds and root cause analysis for the exploit. https://t.co/6p8CM0n3gd
— Payy (@payy_link) September 24, 2026
De acuerdo con las alertas publicadas por el investigador on-chain Specter, el hacker empleó el protocolo de privacidad Railgun para fondear la operación inicial. Posteriormente, convirtió los $1,8 millones sustraídos en USDC hacia unidades de Ethereum. La compañía comunicó que los activos correspondían a depósitos no custodiales pertenecientes a usuarios de su billetera y plataforma.
Pocas horas después un nuevo exploit. El casino y casa de apuestas Duelbits sufrió una brecha de seguridad que afectó a sus billeteras calientes en múltiples blockchains.
El equipo de seguridad de Scam Sniffer detectó salidas anómalas de capital en billeteras operativas dentro de Ethereum, BNB Chain, Tron y Bitcoin. Aunque las estimaciones preliminares de firmas de análisis como PeckShield situaban el robo en $4,3 millones, el cofundador de Duelbits, conocido como Joe, confirmó pérdidas finales cercanas a los $7 millones.
🚨 Duelbits hot wallets on Ethereum, BSC and Tron saw ~$4.2M in outflows to newly created addresses, in a suspected private key compromise.
Assets moved included 836 ETH, 1.62M USDT, 97K USDC, 209 BNB and 192K TRX. Most have since been swapped to ETH.
Duelbits (EVM):… pic.twitter.com/VwC0hCZ35F
— Scam Sniffer | Web3 Anti-Scam (@realScamSniffer) September 24, 2026
Los registros técnicos de Etherscan señalan que la dirección vulnerada transfirió saldos en stablecoins y tokens antes de quedar con menos de $25 en ether. Un reporte de CoinLaw sugiere que el origen del compromiso apunta a la exposición de claves privadas, lo que permitió firmar transferencias legítimas sin requerir la explotación de un contrato inteligente. Tras las salidas, el hacker consolidó 2.234 ETH en una única dirección.

Brechas en puentes y acuñación irregular de activos
El tercer evento de la jornada afectó a la red compatible con EVM Meter.io, diferenciándose de los casos anteriores en su mecánica de ejecución.
1/
🚨 Security incident on Meter mainnetOn Sep 23 at 21:14 UTC, an attacker exploited a block validation flaw to mint unbacked MTR and MTRG, dump them on DEXs, and bridge funds out.
Mainnet and the bridge are paused. Please stop all activity on Meter. 🧵
— ⚡️Meter.io⚡️ (@Meter_IO) September 24, 2026
La empresa de ciberseguridad Blockaid informó que el atacante aprovechó una vulnerabilidad en el mecanismo de verificación de bloques para acuñar tokens sin respaldo financiero. Tras la emisión no autorizada de activos valuados en $2,3 millones, los fondos fueron liquidados a través del exchange descentralizado PancakeSwap.
Los datos de cotización de mercado mostraron un colapso inmediato en el ecosistema de Meter tras la venta de los tokens creados de forma ilícita. El token MTR registró un descenso cercano al 80%, mientras que el activo de gobernanza MTRG descendió aproximadamente un 75% en las últimas 24 horas.
El equipo de desarrollo de Meter.io comunicó que logró congelar el estado de la red para impedir operaciones adicionales, aunque la documentación oficial no ha determinado el procedimiento técnico para la restitución del balance original.
Tanto Meter como Duelbits arrastran antecedentes técnicos de compromisos de infraestructura. Meter.io sufrió un exploit en su puente durante 2022 con un saldo de $4,4 millones, mientras que Duelbits afrontó un drenaje de $4,6 millones en 2024 vinculado a fugas de claves por firmas de auditoría como CertiK.
Las auditorías de incidentes permanecen activas, y la reapertura técnica de los servicios de Duelbits se proyecta sujeta a la recarga de sus billeteras calientes y a la conclusión de los peritajes forenses durante las próximas jornadas.