Durante años, las Hardware Wallets ocuparon un lugar especial en la jerarquía de seguridad de las criptomonedas. El argumento era sencillo: mantener las claves privadas fuera de línea y eliminar la mayoría de los vectores de ataque digital. Dicha lógica sigue siendo técnicamente sólida. Sin embargo, el descubrimiento de implantes no autorizados con conectividad LTE dentro de dispositivos legítimos ha expuesto una categoría diferente de riesgo, una que los parches de software, las actualizaciones de firmware y las verificaciones de autenticidad del dispositivo quizás nunca eliminen por completo.
La controversia alrededor de Ledger ha desatado un debate intenso porque ataca uno de los supuestos más sólidos de la industria. Si un dispositivo puede ser alterado físicamente en algún punto entre la fábrica y el consumidor sin activar advertencias, la «seguridad fuera de línea» pasa a ser solo una parte de la ecuación. El problema ya no es si las Hardware Wallets son seguras, sino si los usuarios pueden confiar en cada paso que ocurre antes de que el dispositivo llegue a sus manos.
La cadena de suministro puede ser el eslabón más débil
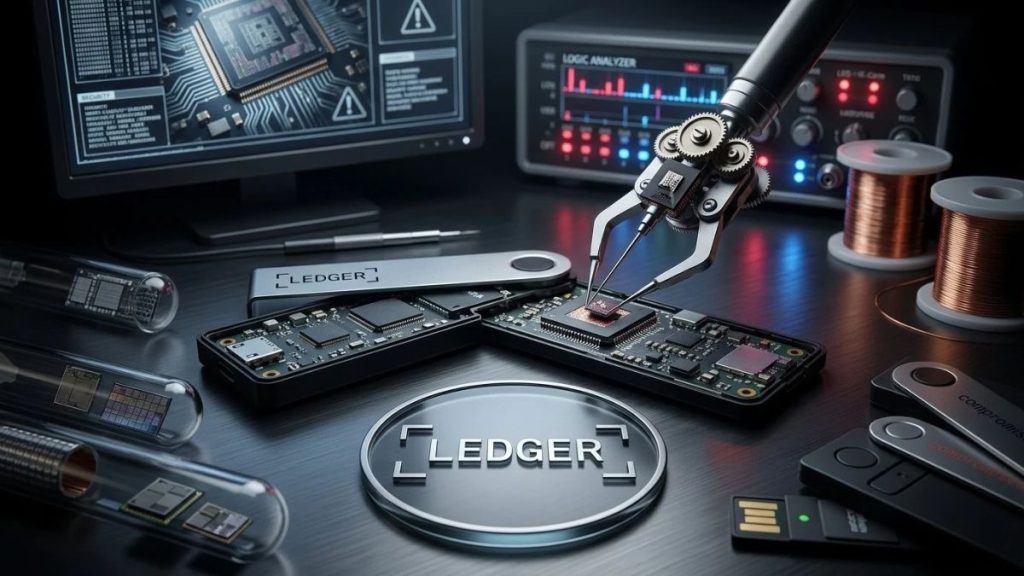
Lo que hace que estos incidentes sean tan preocupantes no es que el Elemento Seguro (Secure Element) este comprometido en sí. Los informes indican que los dispositivos afectados aún superaban las comprobaciones de autenticidad y se comportaban como productos legítimos durante su funcionamiento normal. Al parecer, el componente malicioso se centraba en un objetivo mucho más simple: la frase de recuperación de 24 palabras ingresada durante la configuración.
Esta distinción importa. La mayoría de las discusiones sobre la seguridad de las hardware wallets se concentran en la criptografía, las vulnerabilidades de firmware y las explotaciones remotas. La manipulación en la cadena de suministro opera en un ámbito diferente. Un dispositivo puede mantenerse funcionalmente genuino y aun así convertirse en una herramienta para el robo si un componente adicional captura silenciosamente información confidencial y la transmite a otra parte.
Esto genera un desafío que ningún fabricante puede resolver por completo. Las redes de distribución global involucran almacenes, proveedores de logística, cadenas minoristas, revendedores, mercados secundarios y un sinfín de puntos de contacto humanos. Incluso las compañías con procedimientos estrictos de seguridad no pueden supervisar directamente cada dispositivo durante todo su recorrido.
Dicha realidad no hace que las Hardware Wallets sean inseguras. No obstante, debilita la creencia arraigada de que comprar una hardware wallet garantiza automáticamente la máxima seguridad. La confianza física se ha vuelto tan importante como la confianza criptográfica.

Las revisiones de software no protegen por completo contra la manipulación física
Una de las lecciones más inquietantes de esta controversia es que una verificación de seguridad exitosa no garantiza necesariamente un dispositivo seguro.
Los consumidores han sido entrenados para confiar en las comprobaciones de autenticidad. Si una Wallet supera la verificación del fabricante, muchos asumen que el producto está limpio. Los implantes reportados desafían esa suposición porque interceptan la información antes de que las protecciones del Elemento Seguro cobren relevancia.
Las herramientas de seguridad suelen diseñarse para verificar la integridad de los componentes oficiales. Detectar un módulo de comunicación oculto dentro de un dispositivo sellado es una tarea mucho más difícil. Los usuarios promedio carecen de la experiencia, el equipo o el deseo de inspeccionar el hardware a ese nivel.
Esto genera una brecha peligrosa de confianza. Un dispositivo verificado puede parecer seguro, operar con normalidad y no mostrar nunca un comportamiento sospechoso. Sin embargo, ninguna de esas señales garantiza que el hardware no haya sido modificado en algún punto del proceso de distribución.
El resultado no es una falla de la tecnología de las Hardware Wallets. Es un recordatorio de que los ataques físicos a menudo eluden las protecciones diseñadas para amenazas digitales.
Conclusión
La lección más importante no es que deban abandonarse las Hardware Wallets. Estas siguen figurando entre las herramientas de seguridad más sólidas a disposición de los poseedores de criptomonedas. La verdadera enseñanza es que resulta cada vez más difícil justificar la dependencia de una sola capa de protección.
Las configuraciones multifirma, los procesos de verificación con separación de aire (air-gapped), los diseños de hardware de código abierto y la validación independiente de frases de recuperación merecen mucha más atención que en el pasado. Estos enfoques reconocen un hecho simple: ningún fabricante puede vigilar a la perfección una cadena de suministro global para siempre.
Es poco probable que el sector de las Hardware Wallets desaparezca a causa de esta controversia. Sin embargo, la creencia de que una sola cartera de hardware representa por sí sola la solución definitiva de seguridad podría haber sufrido un daño duradero. El futuro de la autocustodia probablemente dependerá menos de confiar en un solo dispositivo y más de distribuir la confianza entre múltiples sistemas. En un mundo donde la manipulación física puede evadir los controles tradicionales, ese cambio se siente menos como una opción y más como una necesidad.