Puntos clave de la noticia:
- Chainalysis detectó un crecimiento del 420% en el uso de blockchains públicas para almacenar infraestructura de malware en doce meses.
- Actores vinculados a Corea del Norte usaron Tron, Aptos y BNB Chain, mientras que grupos ligados a Irán embebieron instrucciones en transacciones de Bitcoin.
- Desde julio de 2025, los registros maliciosos en la blockchain aumentaron un 440%, coincidiendo con la llegada de modelos de IA open source capaces de generar código dañino.
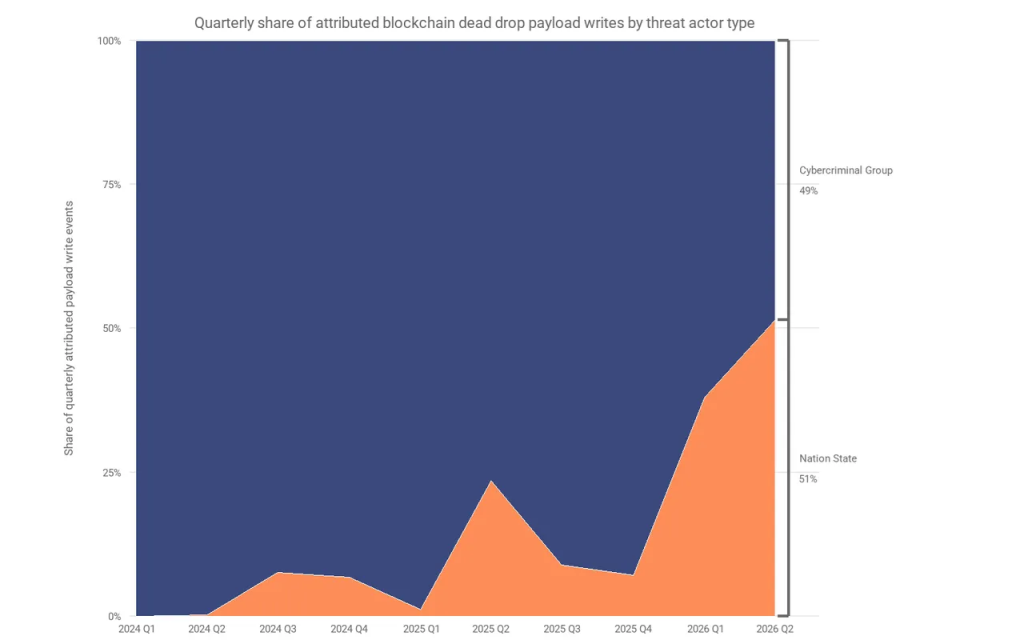
La firma de análisis blockchain Chainalysis publicó un informe que revela un crecimiento del 420% en el número de veces que atacantes almacenaron instrucciones de malware o información de infraestructura en blockchains públicas durante los últimos doce meses. Los actores estatales representaron aproximadamente dos tercios de la nueva actividad registrada cada trimestre.
Entre los grupos identificados figuran criminales vinculados a Corea del Norte e Irán. Chainalysis conectó actividad previamente no atribuida en Tron, Aptos y BNB Smart Chain al grupo UNC5342, rastreado por Google Threat Intelligence y asociado a Pyongyang.
Según el informe, punteros codificados en transacciones de Tron y Aptos dirigían dispositivos infectados hacia una misma transacción en BSC, donde se almacenaban direcciones de servidores cifradas y datos de configuración que conectaban los equipos comprometidos con infraestructura offchain utilizada para obtener acceso remoto y el robo de datos.
Blockchains Como Escudo para el Malware Estatal
La firma explicó que el uso de blockchains públicas incrementa la durabilidad de las campañas de malware porque la información almacenada sigue siendo accesible incluso cuando dominios, servidores o repositorios de código son desactivados. En 2025, hackers norcoreanos ya habían empleado una técnica similar denominada EtherHiding para insertar código de robo de criptomonedas en contratos inteligentes.
Chainalysis también registró un aumento del 440% en registros maliciosos en la blockchain desde julio de 2025, fecha que coincide con la disponibilidad de modelos de inteligencia artificial open source de alta capacidad con salvaguardas limitadas. Eric Jardine, director de investigación de cibercrímenes de la compañía, señaló que existe «una asociación clara en el tiempo«, aunque aclaró que no es posible probar que los actores responsables hayan utilizado esos modelos para aumentar su producción.
Chainalysis: Irán Usa Bitcoin Como Vector de Comando
Chainalysis identificó además a actores que presume vinculados al Ministerio de Inteligencia de Irán escribiendo datos de enrutamiento codificados directamente en la blockchain de Bitcoin. La evaluación se basó en la familia de malware, el método de decodificación, el momento de los registros y la infraestructura de servidores asociada a operaciones iraníes previamente documentadas.
Wallets controladas por los atacantes enviaron pagos de pequeño valor a una dirección con vínculos históricos a Satoshi Nakamoto, utilizada como punto de referencia público permanente desde el cual los dispositivos infectados recuperaban instrucciones actualizadas. Una vez obtenida esa información, la operación continuaba de forma offchain para actividades que podían incluir acceso remoto, robo de credenciales y entrega de malware adicional.