
Puntos Clave de la Noticia:
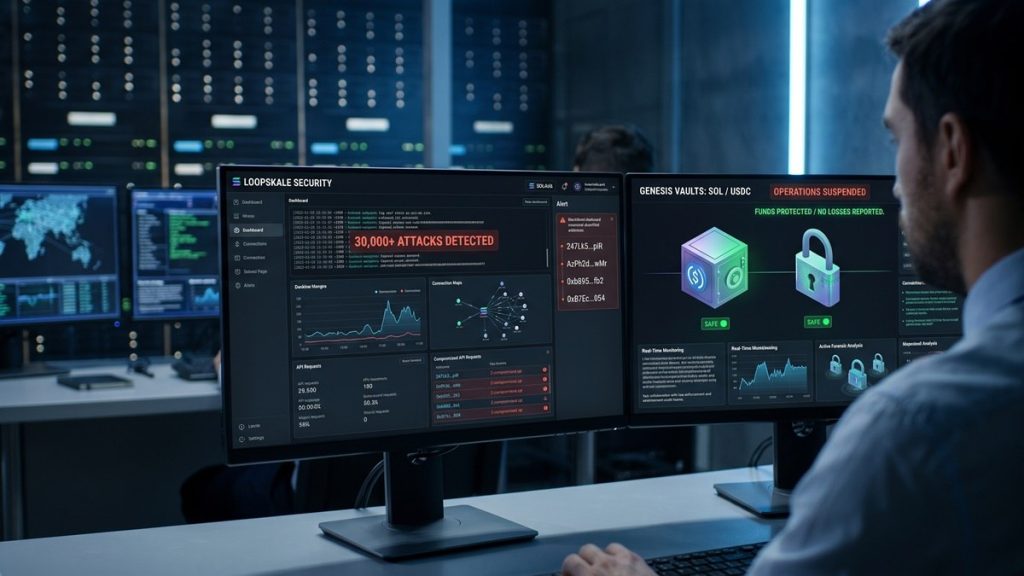
- El protocolo de préstamos Loopscale suspendió temporalmente todas sus operaciones el 5 de noviembre tras detectar una campaña coordinada de ataques API.
- La infraestructura de la plataforma recibió más de 30.000 solicitudes maliciosas por día dirigidas específicamente contra sus Genesis Vaults de SOL y USDC.
- El equipo técnico confirmó que no se registraron pérdidas en los depósitos de los usuarios y que las bóvedas afectadas fueron restituidas en su totalidad.
Este jueves 5 de noviembre, el protocolo de préstamos descentralizados Loopscale, desarrollado sobre la red Solana, suspendió sus operaciones. Una ofensiva contra sus bóvedas principales fue el motivo para esta decisión.
Over the past week, Loopscale has been targeted in a sustained campaign by a sophisticated actor, with the protocol APIs receiving more than 30,000 malicious requests per day. All deposited user funds are secured.
Earlier, our security systems detected a significant escalation…
— Loopscale (@Loopscale) November 5, 2026
El equipo del protocolo comunicó en un post en X, que en los últimos 7 días enfrentaron una actividad persistente atribuida a un atacante sofisticado. Los registros de la compañía documentaron más de 30.000 solicitudes maliciosas diarias dirigidas a sus interfaces de programación de aplicaciones (API). La directiva del proyecto señaló que todos los fondos depositados por los usuarios permanecen protegidos.
De acuerdo con el reporte técnico de Loopscale, los sistemas internos identificaron una intensificación crítica en los intentos de intrusión. Frente a este escenario, los administradores decidieron paralizar temporalmente las transacciones para salvaguardar la liquidez del ecosistema.
Los vectores del ataque se concentraron en las denominadas Genesis Vaults vinculadas a los activos Solana (SOL) y USD Coin (USDC). Pese a la recurrencia de los intentos de explotación, el equipo aseguró que las bóvedas impactadas fueron restituidas íntegramente y que ningún balance individual resultó comprometido.

Detección técnica y coordinación judicial
En su desglose preliminar, el equipo de ciberseguridad rastreó cuatro direcciones de billeteras vinculadas a los intentos de penetración: 247Lk5…piR, AzPh2d…wMr, 0xb895…fb2 y 0xB7Ec…854.
La administración de Loopscale notificó que mantiene una colaboración activa con cuerpos de seguridad federales y firmas auditoras externas para determinar el alcance de la intrusión. El protocolo comunicó que mantendrá cerradas las funciones generales mientras implementa mecanismos adicionales de protección perimetral.
La empresa dio prioridad inmediata a la reactivación paulatina de la interfaz visual y al sistema de reembolsos para prevenir que los prestatarios sufran liquidaciones no planificadas.
A diferencia de los modelos tradicionales de finanzas descentralizadas basados en fondos comunes de liquidez, Loopscale opera mediante un libro de órdenes que conecta de forma directa a prestamistas y prestatarios con tasas fijas y sobrecolateralización. La suspensión operativa transitoria impide temporalmente realizar nuevos préstamos, aportar capital o modificar posiciones abiertas.
La industria de activos digitales documentó un antecedente técnico en esta misma plataforma a finales de abril de 2025. En aquella ocasión, un fallo vinculado al oráculo de precios y a la manipulación del token RateX PT derivó en la sustracción temporal de aproximadamente $5,8 millones de dólares. Dicho episodio concluyó con la recuperación íntegra del capital tras acordarse una recompensa por rescate informático del 10%.
La ofensiva comunicada por Loopscale coincide con otros incidentes recientes de seguridad reportados en el mercado de criptomonedas durante la primera semana de noviembre de 2026.
Entre ellos figura el caso del exchange regional Mercado Bitcoin, que el 2 de noviembre detectó una brecha por un valor estimado de $36,3 millones. Según la entidad, $12,9 millones ya han sido bloqueados como parte de su procedimiento de contención, mientras mantiene bajo custodia los saldos de los clientes.
Asimismo, la plataforma BitMart reconoció una intrusión menor ocurrida el mismo 2 de noviembre, según declaraciones públicas de su fundador, Sheldon Xia. De manera paralela, plataformas de derivados como Binance y Deribit revocaron las claves API conectadas al proveedor externo SignalPlus el 5 de noviembre por alertas preventivas de infraestructura.
Loopscale confirmó que el restablecimiento completo de las funciones del protocolo se ejecutará tras finalizar las auditorías forenses conjuntas con los investigadores federales.