Puntos Clave de la Noticia:
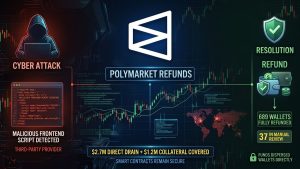
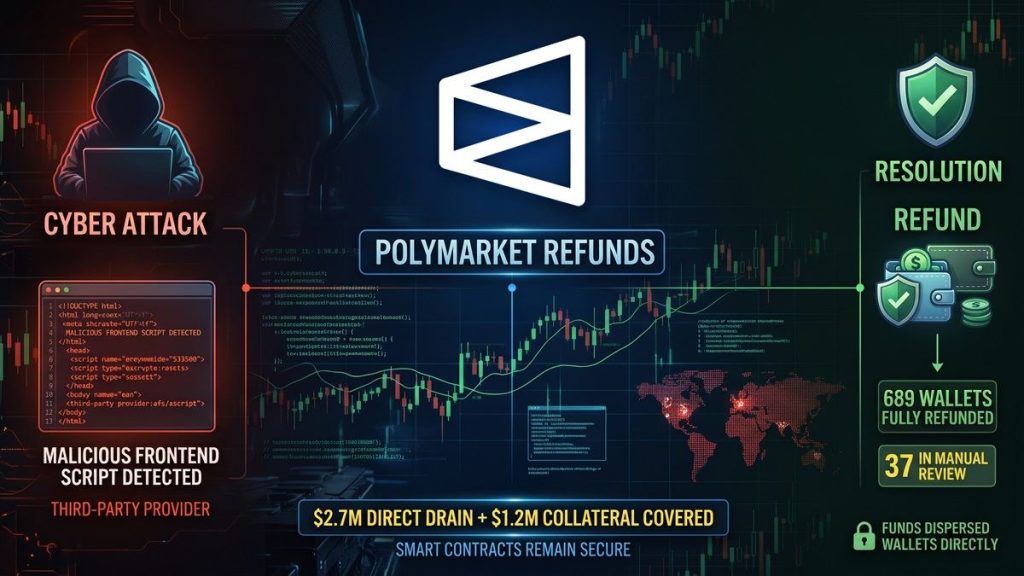
- Un script malicioso inyectado a través de un proveedor externo sustrajo 2,7 millones de dólares de 726 billeteras el 29 de octubre de 2026.
- La plataforma activó una compensación total de 3,9 millones de dólares para cubrir tanto fondos sustraídos como pérdidas derivadas de la suspensión operativa.
- Hasta la mañana del 30 de octubre de 2026, 689 cuentas ya recibieron sus fondos íntegros, quedando 37 casos pendientes de verificación individual.
La plataforma descentralizada Polymarket reembolsará $3,9 millones a los operadores afectados tras detectar un script malicioso en su interfaz web el jueves 29 de octubre. El vector de ataque no comprometió la infraestructura de contratos inteligentes subyacentes, sino que se concentró en la capa web mediante un proveedor externo comprometido.
✅ 689 of 726 affected wallets have been refunded in full. The remaining 37 are being paid as each is verified.
We're also going further. Traders who lost money during our trading pause, or whose positions were taken, are covered too: $1.19M to 5.5K wallets, starting today.
In…
— Polymarket Traders (@PolymarketTrade) October 30, 2026
A las 18:05 UTC de ese mismo jueves, el servicio suspendió temporalmente la ejecución de órdenes y colocó su motor en modo de solo cancelación para contener el incidente.
De acuerdo con el desglose emitido por los canales oficiales, los hackers consiguieron drenar directamente cerca de $2,7 millones procedentes de 726 billeteras de usuarios. La cifra global del programa de restitución asciende a $3,9 millones debido a que la compañía decidió cubrir también las pérdidas comerciales colaterales. Esos importes adicionales corresponden a posiciones que quedaron inmovilizadas o sufrieron liquidaciones imprevistas durante la ventana de inactividad técnica.
Para el viernes 30 de octubre, los registros de la plataforma indicaban que 689 billeteras habían recibido la devolución completa de sus saldos sin requerir trámites adicionales. Las 37 cuentas restantes permanecen en revisión manual para corroborar la titularidad y cuantificar el monto exacto antes de emitir los desembolsos finales.

Vectores de ataque en la capa de interfaz y respuesta técnica
El análisis técnico preliminar determinó que la vulnerabilidad se originó en una biblioteca externa de optimización de velocidad de carga vinculada al sitio internacional. Dicho fragmento de código legítimo fue sustituido por un script drenador capaz de interactuar con sesiones activas de usuarios.
Según los datos técnicos de firmas de seguridad On- Chain como Arkham, los fondos sustraídos fueron convertidos principalmente hacia tokens POL y pUSD antes de dispersarse en la red. Al ejecutarse exclusivamente en el navegador mediante llamadas no autorizadas a contratos de intercambio, los contratos centrales de liquidación de Polymarket preservaron su integridad criptográfica.
Este vector coincide con un incidente previo registrado en junio de 2026, donde la inserción de código ajeno en el frontend comprometió activos por aproximadamente $3 millones. La vulnerabilidad del 29 de octubre de 2026 representa además el segundo ataque a interfaces de plataformas de predicción en la misma semana, tras incidentes similares reportados en protocolos competidores.
Las firmas de análisis advirtieron sobre la aparición inmediata de dominios apócrifos y enlaces fraudulentos en redes sociales que simulan ser portales de reclamo de reembolsos. Los desarrolladores recordaron que los procesos de devolución se efectúan directamente en la cadena hacia las direcciones registradas, sin exigir conexiones a portales externos ni firmas adicionales de permisos.
El protocolo restableció de forma gradual el funcionamiento ordinario de sus mercados tras aislar la dependencia externa afectada. La finalización del proceso de restitución para las 37 cuentas remanentes y la publicación del reporte forense exhaustivo están programadas para completarse durante los primeros días de noviembre de 2026.