
Puntos Clave de la Noticia:
- Los desarrolladores del cliente Zakura fijaron como objetivo enero de 2027 para introducir códigos de operación de firmas basados en hashes, aunque la fecha de activación final en la red principal todavía no ha sido confirmada de forma oficial.
- El 70% de los fondos de la criptomoneda Zcash (ZEC) se encuentra depositado actualmente en direcciones transparentes, las cuales serán las primeras beneficiadas por esta actualización.
- El equipo de ingeniería habilitó para su evaluación una herramienta basada en recuperación de información privada (PIR) en la billetera de pruebas Vizor, con el objetivo de optimizar la privacidad de las consultas al servidor.
Los desarrolladores del ecosistema de Zcash trabajan con el objetivo de implementar mejoras críticas en la seguridad de la red para enero de 2027. La iniciativa se centra en la adopción de pagos cuántico-seguros de Zcash, una medida que busca resguardar las transacciones públicas frente a potenciales vulnerabilidades derivadas del desarrollo de la inteligencia artificial y de la computación cuántica.
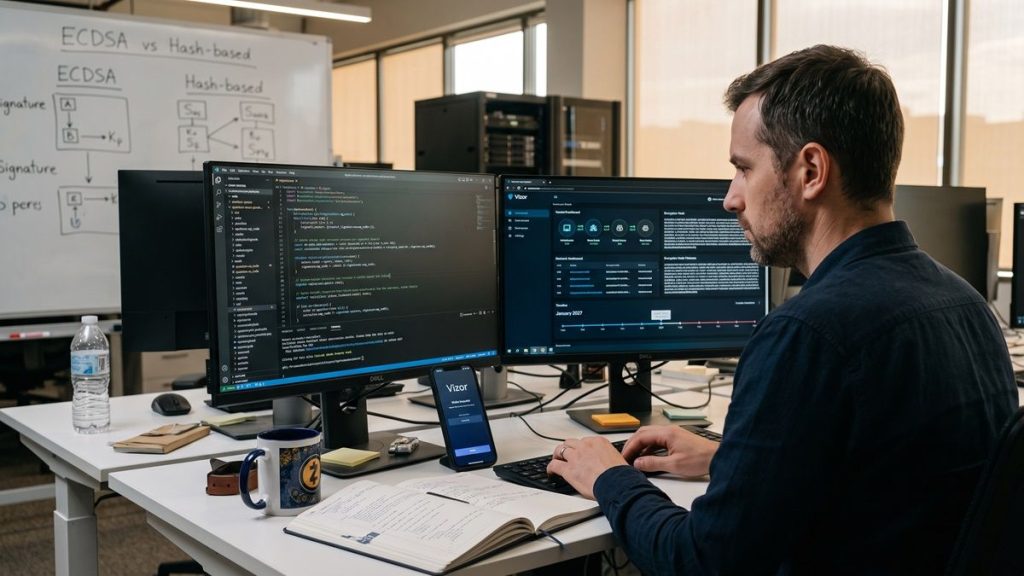
El equipo técnico a cargo de Zakura, una de las implementaciones del nodo de Zcash, planifica la introducción de instrucciones que permitirán verificar firmas de gasto basadas en hashes. Roman Akhtariev, ingeniero del proyecto, detalló este objetivo en una publicación técnica, aunque aclaró que aún no se ha establecido una fecha definitiva de activación para la mainnet.
El desafío de la resistencia cuántica en las transacciones públicas
La propuesta de actualización surge en un momento en que la industria criptográfica analiza con atención la seguridad a largo plazo de las firmas de las billeteras digitales. Justin Drake, investigador de Ethereum, advirtió que los avances matemáticos impulsados por inteligencia artificial podrían comprometer en el futuro los sistemas de firma tradicionales, como el algoritmo de curva elíptica utilizado actualmente en la mayoría de las redes Blockchain.
Ante este escenario, Drake ha instado a los participantes del ecosistema a iniciar una transición hacia direcciones cuyas claves públicas nunca hayan sido expuestas, en lo que ha denominado una preparación para el «modo búnker».
A diferencia de los métodos convencionales, las firmas basadas en hashes fundamentan su seguridad en la complejidad de los algoritmos de hash y no en las matemáticas de curvas elípticas. Según el análisis de Zakura, esta característica ofrece una alternativa robusta para demostrar la autorización de gasto de los fondos, ya que se proyecta que estas estructuras de datos se mantengan seguras incluso si los ordenadores cuánticos logran vulnerar las claves públicas expuestas.
La estrategia de Zakura se enfoca principalmente en la piscina transparente de Zcash, el segmento de la red donde las direcciones y los montos de las operaciones son visibles para todos los usuarios. Datos obtenidos por analistas del sector indican que aproximadamente el 70% del circulante de Zcash (ZEC) —equivalente a unos 11,96 millones de monedas sobre un total de 16,98 millones en circulación— se encuentra actualmente en este pool público. La implementación de firmas basadas en hashes busca, por tanto, proteger una de las porciones más expuestas de la red.

Address Rotation y la gestión de la privacidad en las búsquedas
El plan del equipo técnico también aborda un problema persistente en las transacciones transparentes: la vinculación de direcciones al consultar los saldos de una billetera. En el protocolo estándar de Zcash, una dirección transparente resguarda su clave pública detrás de un hash hasta que se realiza un gasto, momento en el que la clave queda expuesta públicamente. Si el usuario recibe fondos adicionales o deja un remanente en esa misma dirección, la seguridad podría verse comprometida bajo un escenario de descifrado cuántico.
La rotación de direcciones se presenta como una respuesta técnica para mitigar este riesgo. Al transferir de forma automática los fondos restantes a una nueva dirección, las monedas se resguardan detrás de una clave pública que todavía no ha sido revelada. Esta dinámica de gestión plantea desafíos de privacidad, ya que las consultas ordinarias a los servidores suelen proporcionar un listado legible que permite a terceros conectar direcciones que, de otro modo, parecerían desvinculadas en la blockchain.
Para resolver este inconveniente, los desarrolladores han diseñado una herramienta basada en la recuperación de información privada (PIR). Según el reporte técnico de Zakura, el sistema PIR posibilita que las billeteras obtengan los registros históricos de transacciones sin revelar al servidor cuáles son las direcciones específicas que se están consultando.
La billetera realiza primero una comprobación de los filtros de actividad pública a nivel local y, posteriormente, ejecuta búsquedas privadas para reconstruir el historial o recuperar la información a partir de una frase semilla. El ingeniero Roman Akhtariev informó que este componente de privacidad para las consultas transparentes ya se encuentra disponible para pruebas en fase experimental dentro de la billetera Vizor, mediante la configuración de «Consultas privadas».
Cabe destacar que esta actualización no transformará de manera inmediata toda la red en un entorno cuántico-resistente. Las transacciones blindadas (shielded), que ocultan por completo los detalles del remitente, el destinatario y la cantidad de la transacción, dependen de sistemas criptográficos complejos que requerirán de investigaciones y desarrollos independientes en el futuro. Los desarrolladores de Zcash continúan evaluando las pruebas de esta primera etapa con vistas a la posible integración del código en las primeras semanas del año próximo.