Puntos clave de la noticia:
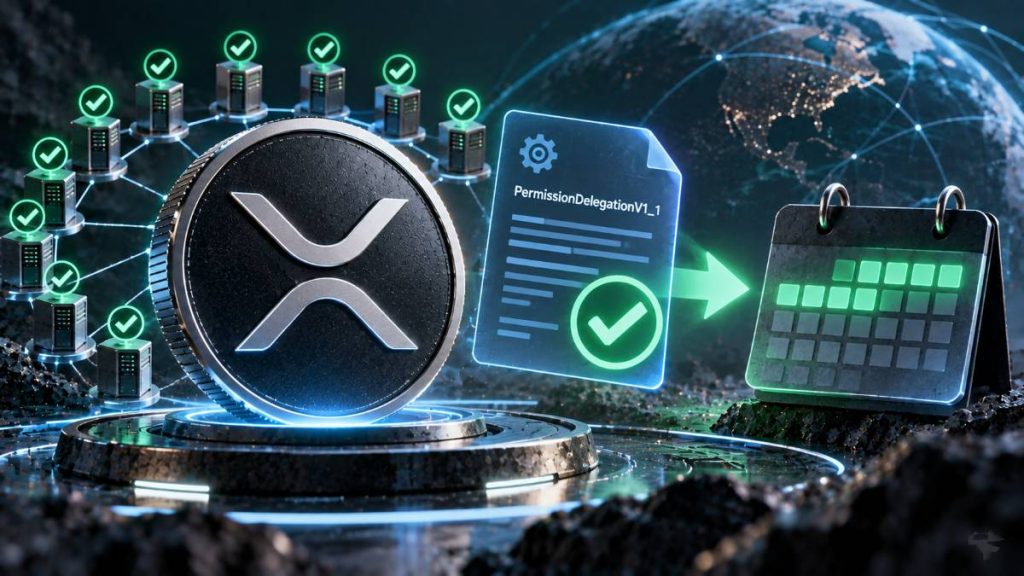
- PermissionDelegationV1_1 de XRP Ledger inició su ventana de activación de dos semanas después de recibir el respaldo de 29 validadores de confianza de la red.
- La enmienda permitirá a las cuentas delegar permisos operativos específicos sin compartir sus signing keys, facilitando compliance, workflows institucionales y controles de cuenta más granulares.
- La activación podría producirse el 5 de octubre si el apoyo se mantiene continuamente por encima del 80%, mientras una caída al 80% o menos reiniciaría la cuenta regresiva y retrasaría su despliegue en mainnet.
La enmienda PermissionDelegationV1_1 de XRP Ledger ha entrado en su ventana de activación de dos semanas tras conseguir el respaldo de 29 validadores de confianza. Los datos de XRPScan sitúan la primera activación posible a las 11:18 UTC del 5 de octubre, siempre que el apoyo de los validadores permanezca por encima del umbral requerido durante todo el período. La votación acerca a XRPL a incorporar delegación de permisos directamente a nivel de protocolo, permitiendo que las cuentas asignen determinadas autoridades operativas sin entregar sus signing keys. La enmienda sustituye a una versión anterior que fue desactivada después de que un bug crítico impidiera su llegada a mainnet.
Permission Delegation avanza hacia mainnet
PermissionDelegationV1_1 sigue el estándar XLS-75 y está diseñada para permitir que los propietarios de una cuenta concedan permisos específicos a otras cuentas sin perder el control sobre esas autorizaciones. Las facultades delegadas pueden incluir tareas operativas relevantes para equipos de compliance, emisores de activos y otros workflows institucionales, mientras determinados controles a nivel de cuenta seguirán sin poder transferirse. La estructura busca permitir una separación de funciones directamente desde el protocolo, evitando que las organizaciones tengan que depender de soluciones offchain. Este diseño hace que la enmienda resulte especialmente relevante para emisores regulados y otras entidades que necesitan un control granular sobre quién puede ejecutar determinadas acciones.

La activación no está garantizada simplemente porque 29 validadores hayan votado a favor. Las enmiendas de XRP Ledger deben mantener un respaldo superior al 80% de forma continua durante dos semanas antes de quedar habilitadas, y la cuenta regresiva se reinicia si el apoyo cae al 80% o menos. El próximo hito depende, por tanto, de mantener el consenso de los validadores y no únicamente del número actual de votos. El mecanismo replica el proceso de gobernanza utilizado para otras actualizaciones de XRPL, incluidas recientes enmiendas próximas a su activación mediante el mismo requisito de supermayoría.
La versión revisada representa además un segundo intento por llevar la delegación de permisos a XRPL después de que la implementación original fuera retirada. La versión anterior contenía un fallo crítico, lo que llevó a los desarrolladores a desactivarla y sustituirla por la versión V1_1 reforzada incluida en xrpld 3.3.0. Ese antecedente aumenta la relevancia del actual período de activación, ya que los validadores están evaluando en la práctica una versión corregida de una función que anteriormente fue bloqueada antes de llegar a mainnet. La actualización más amplia también introdujo otros elementos de gobernanza relacionados con la funcionalidad de XRPL, reforzando el proceso de actualización impulsado por validadores. Si el apoyo se mantiene hasta el 5 de octubre, PermissionDelegationV1_1 podría convertirse en una nueva pieza clave para casos de uso institucionales y operativos dentro de XRP Ledger. Para las instituciones, esto convertiría la administración delegada de cuentas en una capacidad nativa de la red.