Puntos Clave de la Noticia:
- El CTO de Ledger, Charles Guillemet, publicó un análisis técnico el 16 de septiembre de 2026 sobre la propuesta de firmas poscuánticas SHRINCS.
- El borrador de SHRINCS establece firmas con un peso de entre 548 y 5.777 bytes, frente a los 64 a 72 bytes de los esquemas ECDSA y Schnorr vigentes.
- La propuesta combina firmas basadas en estado mediante Flexible XMSS y WOTS+C con un mecanismo de respaldo sin estado sustentado en SHA-256.
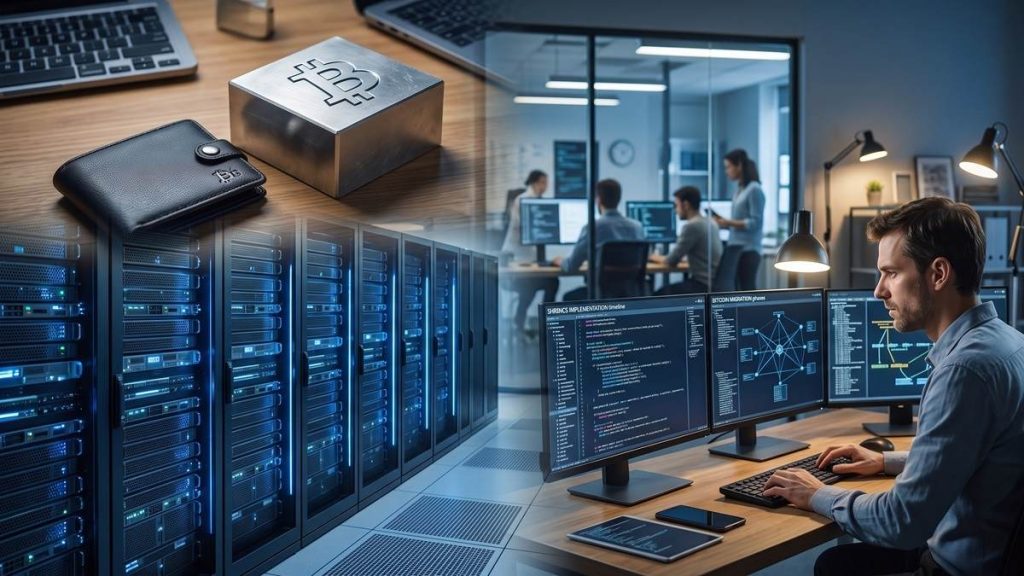
Charles Guillemet, director de tecnología de Ledger, advirtió que la migración cuántica de Bitcoin no responde a una amenaza inminente de hardware, sino a un prolongado desafío de coordinación técnica que podría durar años. El pronunciamiento se produjo este miércoles 16 de septiembre tras examinar la propuesta de mejora SHRINCS.
A través de una publicación técnica, Guillemet dijo que el esquema actual de custodia descansa sobre firmas digitales que quedarían vulneradas ante un ordenador cuántico con relevancia criptográfica. Una fuente reportó que, el especialista sostuvo que aguardar la aparición de dicha máquina representaría un riesgo operativo, dado el tiempo que demandan la investigación, las pruebas y el despliegue en la red.
La propuesta evaluada, denominada SHRINCS, corresponde a un borrador de propuesta de mejora (BIP) desarrollado por Conduition, Ethan Heilman, Mikhail Kudinov, Oleksandr Kurbatov, Jonas Nick y remix7531.
El diseño recurre exclusivamente a funciones hash basadas en SHA-256, el algoritmo nativo de la red. De acuerdo con el análisis de Guillemet, este enfoque evita introducir supuestos de dureza adicionales, como los esquemas basados en retículos (lattices), y apunta a la categoría 1 de seguridad del Instituto Nacional de Estándares y Tecnología (NIST).
Las especificaciones técnicas del borrador fijan una clave pública de 48 bytes. En contraste con la eficiencia espacial de Bitcoin, las firmas con estado oscilan entre 548 y 4.619 bytes, mientras que la firma de respaldo sin estado alcanza 5.777 bytes.

Desafíos técnicos de SHRINCS y gestión de billeteras
La implementación de este esquema impone exigencias operativas inéditas sobre el software y hardware de custodia. De acuerdo a datos técnicos examinados por Guillemet, la vía compacta utiliza claves de un solo uso estructuradas en un árbol de Merkle, lo que exige al firmante mantener un contador persistente que jamás retroceda.
El restablecimiento accidental de una copia de seguridad o la firma concurrente podría propiciar la reutilización de una ranura criptográfica, habilitando la falsificación de firmas por parte de terceros. En caso de discrepancia o pérdida del estado, la semilla permite generar una firma sin estado de 5.777 bytes, trasladando el impacto hacia una penalización de espacio en bloque y no hacia la pérdida de fondos.
Asimismo, datos del análisis sugieren que la generación de claves basadas en hash y el cálculo de la firma sin estado podrían tardar varios minutos en dispositivos de hardware seguro contemporáneos.
El modelo tampoco preserva la derivación no endurecida estipulada en BIP32 ni los esquemas de umbral compacto propios de Schnorr. Pese a ello, la verificación por byte resulta computacionalmente más ligera que BIP340 Schnorr, dado que se compone principalmente de operaciones SHA-256. El directivo indicó que, el incremento en el tamaño de las transacciones repercutirá directamente en el ancho de banda, el almacenamiento y la capacidad de los usuarios para operar nodos completos.
Más allá de los parámetros algorítmicos, la transición involucra dilemas de gobernanza comunitaria. Según el reporte, alcanzar consenso social sobre el destino de las monedas inactivas que nunca han revelado su clave pública se perfila como un obstáculo de mayor complejidad que la elección del estándar matemático.
En paralelo a este debate de infraestructura, Ledger mantiene un frente judicial abierto tras la demanda colectiva presentada el 27 de agosto de 2026 ante el Tribunal de Distrito de EE. UU. para el Distrito Sur de Nueva York (caso 1:26-cv-07307-VM), donde los demandantes reclaman compensaciones de al menos $500 millones de dólares por incidentes previos de datos. El debate técnico sobre el borrador de SHRINCS continuará su curso en las listas de correo de desarrolladores de Bitcoin, a la espera de revisiones formales de sus pruebas de seguridad.