Puntos Clave de la Noticia:
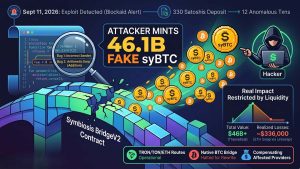
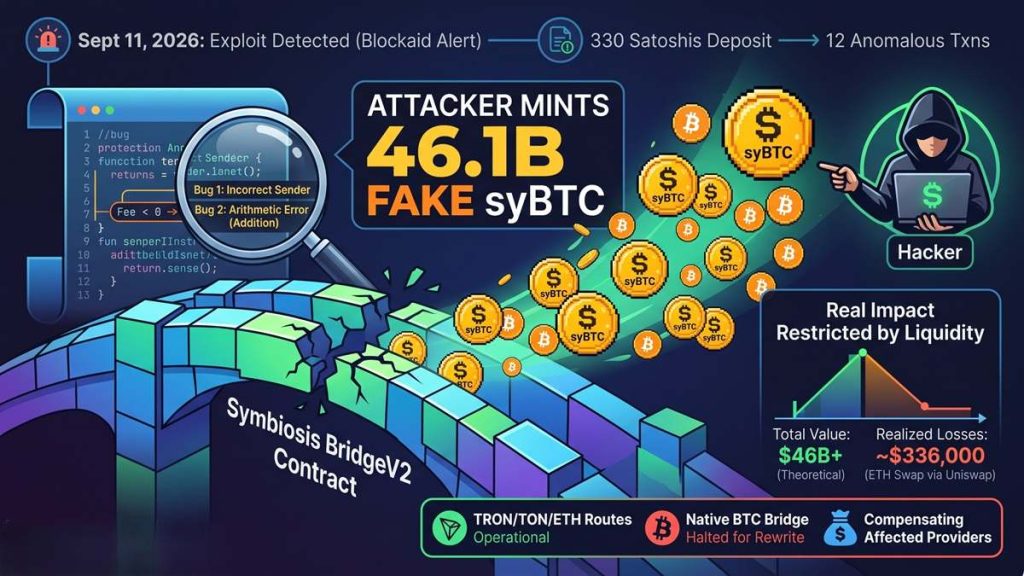
- El atacante generó aproximadamente 46.100 millones de tokens sintéticos syBTC a partir de un depósito inicial de 330 satoshis (0,25 dólares) el 11 de septiembre de 2026.
- Las pérdidas preliminares confirmadas por el protocolo se situaron en 9,97 BTC (unos 770.000 dólares), de los cuales el atacante liquidó 4,39 WBTC por unos 336.000 dólares en Uniswap.
- El equipo de Symbiosis aseguró 15 BTC en una billetera multifirma y mantuvo pausado el puente nativo de Bitcoin para someter el código a una auditoría externa.
El viernes pasado el protocolo cross-chain Symbiosis fue víctima de un ataque informático debido a la presencia de dos vulnerabilidades que permitieron la creación de miles de millones de activos sintéticos no respaldados.
— Symbiosis (@symbiosis_fi) September 14, 2026
Un atacante depositó 330 satoshis (la unidad mínima de Bitcoin, valorada en unos 0,25 dólares en ese momento) para luego a través de BNB Chain, Ethereum y Rootstock ejecutar 12 transacciones irregulares en apenas 4 minutos. La acción delictiva finalizó con la emisión de 46.100 millones de syBTC, un token sintético diseñado para reflejar depósitos reales de Bitcoin en proporción 1:1 dentro del protocolo. Dicho volumen nocional superó en más de 2.000 veces el límite máximo histórico de 21 millones de monedas de la red Bitcoin.
La firma de ciberseguridad Blockaid detectó las transacciones anómalas en tiempo real y alertó de la creación de los activos hacia una billetera recién abierta en BNB Chain.
Anatomía del exploit en el contrato BridgeV2

Datos técnicos de Symbiosis señalan que el fallo se originó por la combinación de dos errores en el código del contrato BridgeV2.
En primer lugar, el sistema examinó una sección errónea de la transacción entrante en la red Bitcoin para identificar al remitente. El reporte de Symbiosis revela que, esta falla interpretó al atacante de forma simultánea como depositante autorizado y como administrador del puente. Ese nivel de privilegios permitió fijar la comisión mínima del puente por debajo de cero.
El segundo error de programación procesó la comisión negativa como una adición matemática en lugar de una sustracción. Datos de la investigación sugieren que este comportamiento aritmético provocó que el contrato aceptara depósitos por valores arbitrarios sin requerir la entrega de colateral equivalente.
Pese al elevado valor nocional teórico que superaba los $46.000 millones de dólares, el impacto financiero real quedó restringido por la liquidez existente en los pools de intercambio descentralizados.
El hacker transfirió una parte de los fondos a la red Ethereum y liquidó 4,39 WBTC a través de Uniswap v4, con lo que obtuvo un monto cercano a los $336.000 dólares. Antes del incidente, el suministro circulante de syBTC alcanzaba apenas 13,91 unidades, de las cuales 11,26 se encontraban asignadas a fondos de liquidez compartida con WBTC, cbBTC, BTCB y RBTC.
Al corte del martes 15 de septiembre, la plataforma DeFiLlama situó las pérdidas efectivas en torno a los $336.000 dólares, mientras que las estimaciones preliminares de Symbiosis calcularon un perjuicio directo de 9,97 BTC (aproximadamente 770.000 dólares) distribuido entre usuarios y proveedores de liquidez.
El protocolo detuvo de inmediato las rutas directas de su puente nativo de Bitcoin tras confirmar la intrusión. En contraste, las funciones de intercambio en TRON, TON y la red Ethereum continuaron operando sin interrupciones, canalizando transacciones externas mediante integraciones con THORChain y Chainflip.
Durante la jornada del martes, la dirección técnica de Symbiosis informó que fueron recuperados 15 BTC, los cuales fueron resguardados en una billetera multifirma bajo control del equipo. La empresa presentó un plan de compensación para los proveedores afectados y anunció que el puente nativo permanecerá inactivo hasta concluir la reescritura de su software y someterlo a una auditoría externa independiente.