Puntos Clave de la Noticia:
- Charles Guillemet, director de tecnología de Ledger, emitió una alerta pública este 21 de septiembre de 2026 sobre la cadena de vulnerabilidades DarkSword en Safari.
- La amenaza encadena seis fallos de seguridad en iOS que vulneran el motor JavaScriptCore, el aislamiento sandbox y el kernel del sistema.
- Google confirmó que los fallos originales de la cadena fueron corregidos desde la versión iOS 18.3, mientras Apple continúa emitiendo parches en versiones posteriores.
Este lunes Charles Guillemet advirtió sobre ataques a safari a través de DarkSword. El CTO de Ledger señaló que la navegación en sitios web maliciosos podría comprometer a móviles iPhone y exponer activos digitales.
Coruna / DarkSword is being used in the wild.
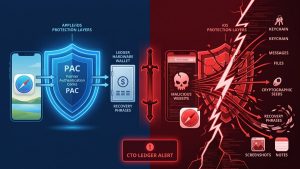
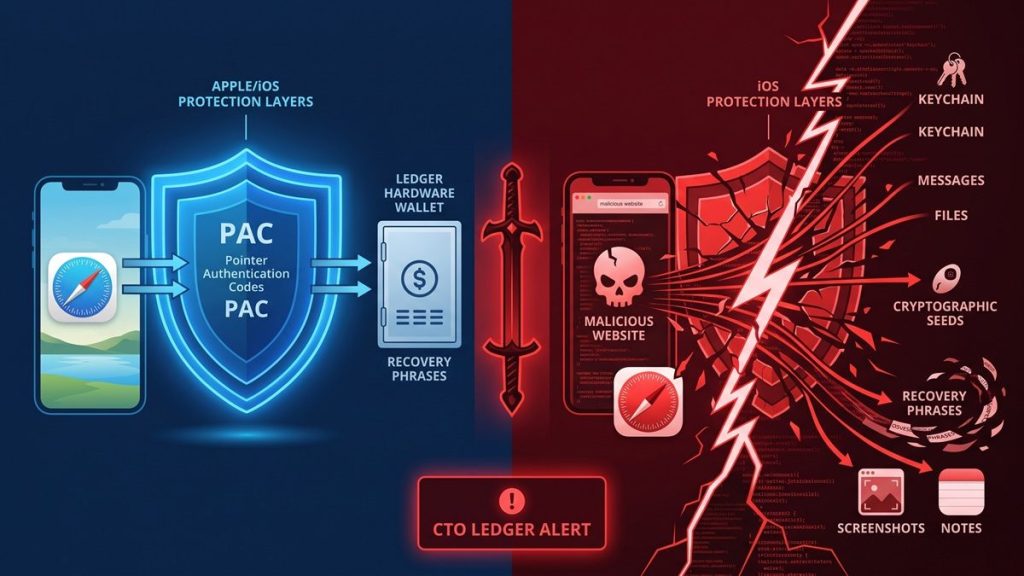
Attackers socially engineer a Safari click, then walk the full chain: WebKit/JSC memory corruption → PAC bypass → sandbox escape → kernel/root. From there they pull Keychain + wallet data and drain seeds / private keys.
— Charles Guillemet (@P3b7_) September 21, 2026
Guillemet explicó que el exploit rompe las capas de protección de Apple antes de obtener acceso profundo al dispositivo. El vector de ataque se activa solo al visitar una página infectada desde el navegador web nativo. El directivo declaró que los atacantes son capaces de ejecutar código arbitrario sin necesitar descargas manuales por parte de la víctima.

Mecanismo de intrusión y riesgo para billeteras cripto
En condiciones normales de operación, el contenido web abierto en Safari permanece estrictamente confinado dentro de un entorno aislado.
DarkSword elude estas barreras mediante una secuencia coordinada de vulnerabilidades. La intrusión comienza en JavaScriptCore, el motor de procesamiento de Safari, donde el atacante toma el control del proceso de navegación. A continuación, el código malicioso esquiva los Códigos de Autenticación de Punteros (PAC) de Apple, diseñados para frenar el secuestro de la ejecución de software, logrando escapar de la sandbox.
El reporte técnico indica que la fase final compromete el núcleo (kernel) del sistema operativo iOS. Una vez alcanzado dicho nivel, el malware obtiene capacidad de lectura sobre el llavero del sistema, mensajes, archivos locales y registros de aplicaciones.
Guillemet puntualizó que esta intrusión facilita la extracción de frases de recuperación, semillas criptográficas o credenciales almacenadas indebidamente en capturas de pantalla y blocs de notas. Ante este escenario, el directivo reiteró la recomendación de aislar las claves privadas en dispositivos de hardware dedicados.
La documentación de seguridad divulgada previamente por Google señala que las fallas iniciales de esta cadena fueron subsanadas en actualizaciones previas de iOS. No obstante, firmas de análisis de ciberseguridad han advertido que variaciones de estos exploits podrían persistir en dispositivos sin actualizar.
Apple continuó desplegando parches acumulativos orientados a mitigar fallos adicionales en WebKit. Los equipos de seguridad recomiendan verificar la disponibilidad de parches en los ajustes del sistema o recurrir de forma preventiva al Modo de Aislamiento para neutralizar la ejecución de código web no verificado.