
Puntos Clave de la Noticia:
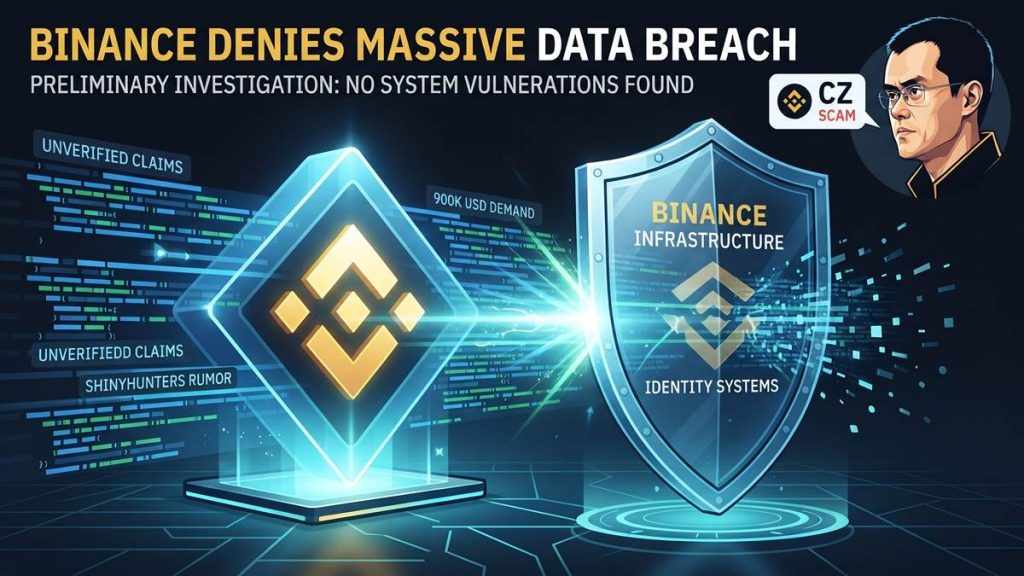
- Rechazo categórico: El fundador de Binance, Changpeng Zhao (CZ), y los representantes de la plataforma desestimaron un anuncio en foros clandestinos que ofertaba 335,9 millones de registros de usuarios por un valor de 900.000 dólares.
- Ausencia de evidencias: La revisión preliminar efectuada por la compañía no encontró indicios técnicos ni pruebas de vulneraciones en sus sistemas internos, bases de datos de KYC o claves privadas.
- Origen asociado a malware: Según la perspectiva institucional difundida ante el suceso, los listados de esta naturaleza suelen recopilarse mediante programas de tipo infostealer directamente desde los dispositivos personales de los usuarios.
Este lunes 9 de noviembre Binance salió al paso a las afirmaciones de una supuesta filtración masiva que afectaría a más de 335 millones de usuarios. El exchange negó categóricamente estas afirmaciones. El rumor se esparció desde una publicación en foros clandestinos, que fueron atribuidas a ShinyHunters, en la cual se ofrecía un conjunto masivo de información a cambio de $900.000 dólares.
This is obviously fake/scam. Anyone who has private keys won't "sell the data", they will move the funds. Saw it yesterday, thought it was obvious, but still many media went with it for the headlines. pic.twitter.com/injBH7pXoG
— CZ 🔶 BNB (@cz_binance) November 9, 2026
Ante la propagación de los rumores en diversas plataformas digitales, el fundador de la compañía, Changpeng Zhao (CZ), catalogó la oferta como una estafa evidente. Por su parte, Binance emitió comunicados aclaratorios en los que enfatizó que su investigación preliminar no ha detectado vulneraciones en la infraestructura corporativa ni en los sistemas de gestión de identidad.
La filtración anunciada afirmaba contener 335.900.000 líneas de datos correspondientes a expedientes de clientes en más de 170 jurisdicciones. No obstante, los análisis técnicos iniciales y los reportes de firmas de ciberseguridad destacaron que el volumen de líneas enumeradas no equivale de manera directa a una cantidad idéntica de personas afectadas, manteniendo el carácter de rumor no verificado.
Evaluación técnica y postura institucional frente al aviso

La compañía argumentó que el anuncio carece de sustento documental legítimo. De acuerdo con las valoraciones compartidas por la organización, incidentes previos similares han estado vinculados con la recopilación fragmentada de credenciales mediante software malicioso de tipo infostealer instalado de forma local en los equipos particulares de los usuarios, y no a brechas en los servidores centrales de los exchanges.
Asimismo, la administración de la plataforma recordó que los protocolos internos de seguridad impiden el almacenamiento de contraseñas en texto plano y descartan la posesión directa de llaves privadas correspondientes a billeteras externas de los clientes. Las autoridades de la firma reiteraron que cualquier intento de comercialización de supuestas bases de datos corporativas en mercados clandestinos persigue fines fraudulentos orientados a la extorsión y al engaño de la comunidad digital.
La dirección de seguridad de la compañía instó a los usuarios a extremar las medidas de precaución habituales, tales como el uso de la autenticación de doble factor (2FA) y la vigilancia activa frente a campañas de suplantación de identidad (phishing) que suelen aprovechar la incertidumbre generada por este tipo de anuncios en redes sociales. Las investigaciones internas continúan su curso mientras se evalúan nuevos reportes de inteligencia sobre amenazas en el ecosistema digital.