
Puntos clave de la Noticia
- La firma de análisis blockchain Elliptic identificó seis memecoins recién creadas utilizadas para ocultar aproximadamente $430.000 en tokens NEAR robados, vinculados al ataque de $6.400 millones contra Binance.
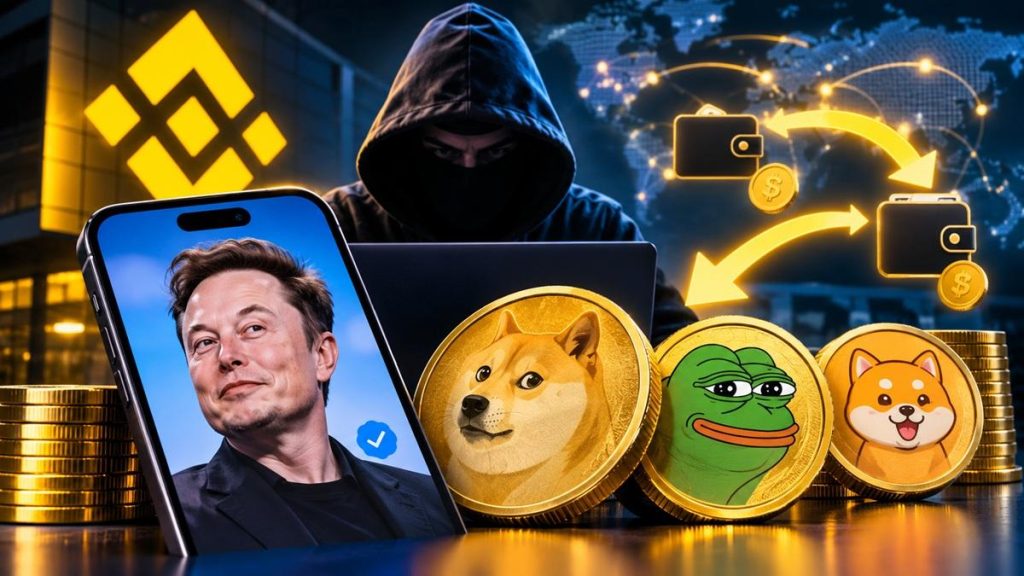
- Los tokens presentaban imágenes de animales y una falsa referencia a una campaña presidencial de Elon Musk, sin pruebas que relacionen al empresario con la operación.
- Los investigadores encontraron similitudes con las técnicas utilizadas después del hackeo a Bybit en 2025, cuando se movieron aproximadamente $24 millones mediante un token creado específicamente para esa operación.
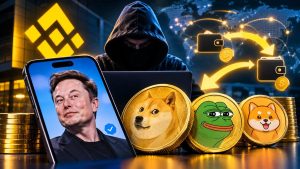
La operación de lavado de dinero vinculada al ataque de $6.400 millones contra Binance adoptó una estrategia inusual que involucra memecoins con imágenes falsas de Elon Musk y temáticas de animales. Según la firma de análisis blockchain Elliptic, los atacantes vinculados a Corea del Norte utilizaron mecanismos de intercambio descentralizado para dificultar el rastreo de las criptomonedas robadas.
En un informe publicado este lunes, Elliptic reveló que aproximadamente 117.000 tokens NEAR, valuados en unos $430.000 en ese momento, pasaron por seis memecoins creadas recientemente entre el 5 y el 7 de noviembre.
Hackers De Binance Aprovechan La Liquidez De Las Memecoins Para Ocultar Transacciones
Los seis tokens presentaban nombres e imágenes poco convencionales, incluidos personajes de animales, un símbolo ofensivo como ticker y una imagen de Elon Musk acompañada por el lema «Elon 2028 President». Elliptic aclaró que no existen indicios de que Musk haya participado en la operación.
La técnica se basa en pools de liquidez de exchanges descentralizados en lugar de transferencias directas entre billeteras. Un grupo de direcciones compra los nuevos tokens utilizando NEAR robados, mientras que otras billeteras venden esos activos a través de los pools de liquidez y reciben NEAR a cambio.
Esta estructura introduce capas adicionales de transacciones entre los fondos originalmente sustraídos y las billeteras que reciben el dinero. Para los observadores externos, las direcciones receptoras pueden parecer operadores habituales que obtuvieron ganancias mediante operaciones comerciales.
Elliptic explicó que los fondos no pasaron directamente de las billeteras compradoras a las direcciones receptoras. En cambio, los pools de liquidez funcionaron como intermediarios, dificultando la conexión entre ambos extremos de la operación.

El Hackeo A Bybit Ofrece Un Modelo Para El Lavado De Criptomonedas
Elliptic encontró similitudes con el ataque de seguridad sufrido por Bybit en febrero de 2025, cuando fueron robados aproximadamente $1.500 millones en Ethereum. Después de ese incidente, los atacantes habrían movido cerca de $24 millones mediante un token personalizado emparejado con una stablecoin en la red Tron.
La investigación sobre Binance también detectó actividades similares mediante tokens existentes con baja liquidez en Solana. Estos hallazgos sugieren que los delincuentes están adaptando técnicas conocidas a diferentes ecosistemas blockchain.
Sin embargo, agregar capas de transacciones no vuelve invisibles los movimientos de criptomonedas. Las blockchains públicas conservan los registros de las operaciones, lo que permite a los analistas reconstruir transferencias e identificar relaciones sospechosas entre billeteras.