
Puntos Clave de la Noticia:
- Dos ingenieros de Binance sufrieron compromisos de seguridad independientes entre junio y septiembre mediante software malicioso y un proceso falso de contratación.
- Los atacantes sustrajeron aproximadamente 6.300 millones de dólares el 29 de octubre, de los cuales la compañía afirma haber congelado cerca de 2.850 millones.
- El FBI atribuyó oficialmente la intrusión a la organización norcoreana TraderTraitor tras meses de acceso encubierto a la infraestructura interna.
El jueves 29 de octubre de 2026 queda marcado en el calendario como el día que hackearon a Binance. Hoy se sabe que ese hecho tuvo su origen en el compromiso previo de dos ingenieros corporativos mediante entrevistas de trabajo falsas y software malicioso.
— Binance (@binance) November 3, 2026
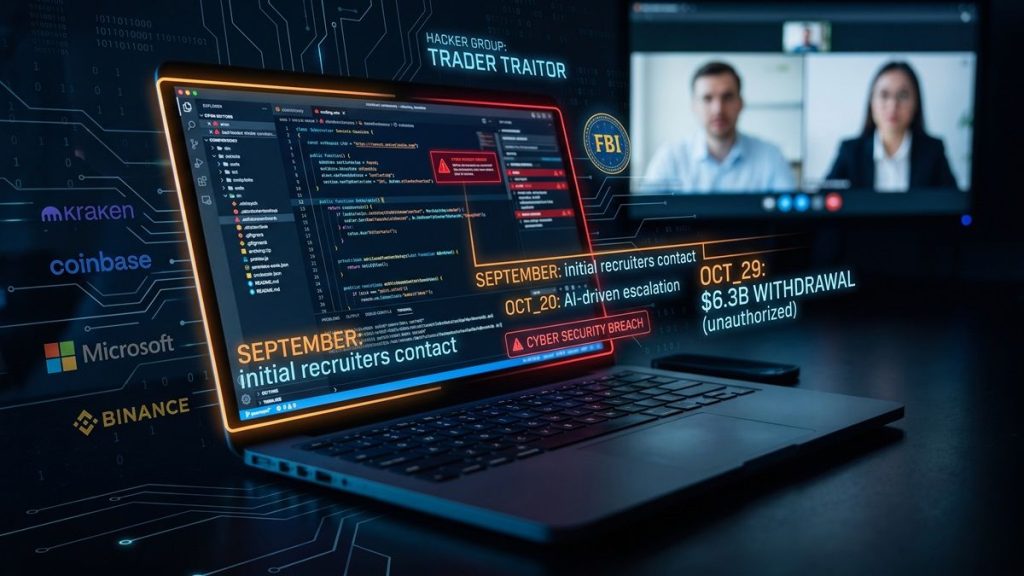
El reporte oficial revela que, la primera brecha ocurrió en junio, cuando un empleado descargó un paquete manipulado mientras realizaba búsquedas sobre herramientas IA. La empresa detectó dicha infección inicial en su momento, procedió al reemplazo físico del equipo y restableció las credenciales corporativas asociadas.
Sin embargo, los datos recopilados por los hackers durante ese periodo inicial les permitieron identificar la estructura del personal y los integrantes del departamento técnico de monederos.
En septiembre se ejecuta la segunda fase de infiltración. Ese mes, supuestos reclutadores contactaron a otro ingeniero del exchange a través de una plataforma legítima de empleo. El contacto fue por videollamada con personal de recursos humanos y un individuo que fingía ocupar el puesto de director ejecutivo.
Durante esa evaluación técnica, el candidato recibió una prueba de programación cuyos archivos adjuntos contenían código malicioso diseñado para eludir los sistemas de seguridad del dispositivo.
Datos divulgados por Binance indican que hacia el 20 de octubre los operadores de la intrusión emplearon el ordenador intervenido y una herramienta interna de IA para establecer conexión con otros ingenieros del equipo.
A través de esta escalada lateral de privilegios, los perpetradores sustrajeron credenciales de despliegue que posteriormente emplearon para inyectar software no autorizado en la arquitectura de billeteras del exchange.

Métodos de infiltración y antecedentes en el sector
Las operaciones de retiro no autorizado se ejecutaron el 29 de octubre, alcanzando una cifra aproximada de $6.300 millones transferidos fuera de las reservas de la plataforma en cuestión de horas.
Representantes de Binance señalaron que consiguieron congelar cerca de $2.850 millones en activos vinculados al ataque y que el 98% de los saldos afectados fueron restituidos utilizando fondos propios de la tesorería corporativa.
El FBI formalizó la atribución del incidente al grupo norcoreano TraderTraitor, organización conocida por ejecutar campañas dirigidas a entidades de la industria de activos digitales.
Especialistas del sector recuerdan que firmas de infraestructura y plataformas de negociación habían reportado vectores idénticos de ataque en fechas recientes.
En mayo de 2025, directivos del exchange Kraken informaron la detección de un operativo vinculado a Corea del Norte que intentó postular a su equipo técnico de desarrollo.
De forma complementaria, Coinbase notificó en agosto de 2026 una alerta interna tras registrar actividad irregular vinculada a un contratista con accesos comprometidos.
Microsoft también había emitido advertencias formales en marzo detallando cómo grupos estatales aplicaban asignaciones de código falsas durante entrevistas de reclutamiento para infectar terminales de programadores.
La crónica del hecho presentada por Binance, con fechas y situaciones específicas, deja interrogantes técnicos abiertos sobre la falta de aislamiento que permitió ejecutar código no verificado en terminales conectadas a su red de producción.
Asimismo, la auditoría del caso examina los motivos por los cuales el compromiso inicial de junio conservó efectividad operativa para los atacantes y cómo las llaves de despliegue consiguieron validar salidas masivas de capital sin filtros de contención secundarios.
Equipos de investigación forense y autoridades regulatorias mantienen abiertas las diligencias para rastrear las billeteras receptoras de los fondos restantes durante las próximas semanas.