
Puntos clave de la Noticia
- Anatoly Yakovenko, cofundador de Solana, identifica el phishing y la ingeniería social como las mayores amenazas de seguridad para los usuarios de criptomonedas.
- Yakovenko recomienda combinar un iPhone dedicado con el Modo de Aislamiento de Apple y una billetera multifirma para reforzar la protección personal.
- Chainalysis registró $713 millones en robos de billeteras personales durante 2025, con Solana representando aproximadamente 26.500 víctimas.
El cofundador de Solana, Anatoly Yakovenko, advirtió que el phishing representa uno de los desafíos de seguridad más importantes para la industria de las criptomonedas. En lugar de centrarse exclusivamente en la inteligencia artificial o la computación cuántica, considera que los atacantes tienen mayores probabilidades de explotar el comportamiento humano para acceder a los activos digitales.
En una publicación reciente en X, Yakovenko sostuvo que la ingeniería social representa un peligro inmediato mayor que los ataques tecnológicos contra los sistemas criptográficos. Sus comentarios llegan después de varios incidentes de seguridad que expusieron debilidades en la infraestructura de los exchanges y resaltaron la importancia de proteger el acceso individual a las billeteras.
Phishing and social engineering is the biggest threat to crypto. Not AI breaking math or quantum computers.
Dedicated iOS in lockdown mode and @multisig is probably the best low cost and high roi setup anyone can have
— toly 🇺🇸 (@toly) November 3, 2026
Por Qué el Phishing Sigue Siendo la Mayor Preocupación de Seguridad para Solana
Yakovenko recomendó una configuración de seguridad relativamente accesible que consiste en un dispositivo iOS dedicado con el Modo de Aislamiento de Apple activado y una billetera multifirma. Este enfoque busca reducir la exposición a aplicaciones maliciosas, enlaces sospechosos y autorizaciones de transacciones no deseadas.
El Modo de Aislamiento de Apple está diseñado para proteger a los usuarios frente a ataques digitales sofisticados mediante la restricción de determinadas aplicaciones, tecnologías web, archivos adjuntos en mensajes y funciones del dispositivo. Aunque esta herramienta fue desarrollada originalmente para personas expuestas a amenazas de software espía dirigido, sus restricciones también pueden reducir las oportunidades de ataques de phishing relacionados con las criptomonedas.
Una billetera multifirma incorpora otra capa de protección al exigir múltiples aprobaciones antes de ejecutar transacciones. Por ejemplo, una configuración de dos sobre tres requiere la autorización de al menos dos claves de firma independientes. Esto dificulta que un atacante pueda vaciar los fondos después de comprometer un único dispositivo o credencial.
La recomendación de Yakovenko refleja un cambio más amplio en las prioridades de seguridad del sector cripto. Proteger las claves privadas sigue siendo fundamental, pero impedir que los atacantes manipulen a los usuarios para aprobar transacciones maliciosas se ha vuelto igualmente importante.

Las Brechas en Exchanges Revelan Cómo los Atacantes Explotan el Comportamiento Humano
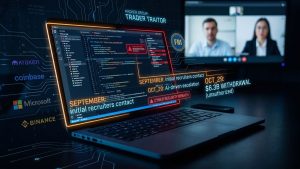
Los incidentes recientes ilustran los riesgos detrás de la advertencia de Yakovenko. Binance reveló un ataque que involucró falsas entrevistas laborales, software de desarrollo comprometido y credenciales robadas, que finalmente expusieron partes de su infraestructura de firma de billeteras.
Según el exchange, los atacantes manipularon a un ingeniero para que descargara un repositorio de desarrollo malicioso. El entorno comprometido les permitió obtener credenciales vinculadas con las operaciones de las billeteras, demostrando cómo una interacción profesional aparentemente legítima puede convertirse en una puerta de entrada a sistemas críticos.