
Puntos Clave de la Noticia:
- Investigadores de ciberseguridad identificaron una aplicación fraudulenta que simulaba distribuir airdrops de tokens dentro de un catálogo oficial de aplicaciones.
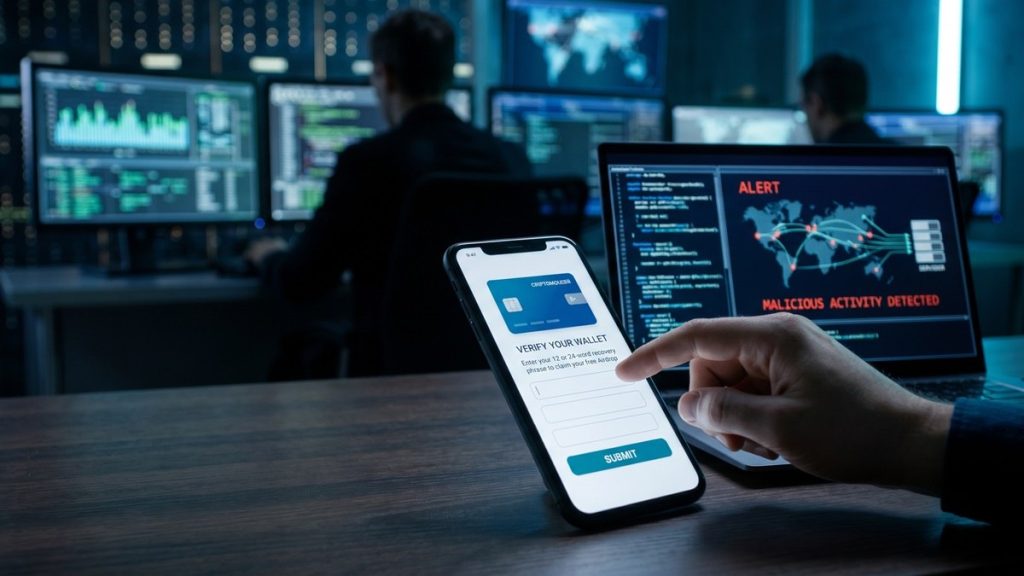
- El software malicioso exigía el ingreso manual de frases semilla de 12 o 24 palabras como condición obligatoria para procesar supuestos reclamos de recompensas.
- Los reportes técnicos constataron que las credenciales criptográficas eran transmitidas directamente a servidores remotos bajo control de los atacantes.
Otra brecha de seguridad se reportó este lunes 02 de noviembre cuando una App maliciosa de airdrops se infiltró en un repositorio oficial de software, desplegando un mecanismo estructurado para sustraer frases de recuperación de billeteras de criptomonedas. El incidente, reportado por firmas de análisis forenses digital, encendió las alarmas técnicas en diversas plataformas luego de confirmarse la exposición directa de activos digitales entre los afectados.
Today a malicious third party app named “SKR Claim” was submitted to the Solana dApp Store. The App Spotlight and Quests UI were updated following unauthorized access to the dApp Publishing Portal. The app requested entry of user seed phrases.
The app was live on the dApp…
— Seeker | Solana Mobile (@solanamobile) November 1, 2026
La herramienta fraudulenta utilizaba una identidad visual que imitaba a marcas consolidadas dentro del ecosistema descentralizado. Los análisis preliminares de código revelaron que el programa operaba sin ejecutar ninguna interacción real con redes blockchain al momento de procesar transacciones.
El vector de ataque dependía exclusivamente de la persuasión digital. Una vez instalada en el dispositivo de la víctima, la aplicación solicitaba la sincronización de la cartera principal bajo el pretexto de verificar la elegibilidad para recibir distribuciones gratuitas de activos.

Mecanismo de extracción y suplantación de identidad
El flujo operativo del software contenía formularios diseñados para capturar cadenas mnemónicas de 12 y 24 palabras. El reporte de la investigación indica que, el sistema bloqueaba cualquier avance en la interfaz hasta que la víctima ingresaba la secuencia completa en los campos correspondientes.
En el laboratorio, las pruebas mostraron que los datos ingresados no se validaban localmente en el cliente ni se conectaban a nodos descentralizados. De acuerdo con los registros de tráfico de red documentados, la información confidencial era encapsulada y remitida vía solicitudes cifradas hacia un servidor de comando y control externo.
Según los analistas, los hacker pasaron los filtros de revisión de la tienda mediante la técnica conocida como entrega de carga diferida. Esta estrategia implica subir una compilación básica que cumple con las políticas de seguridad iniciales para luego habilitar las funciones hostiles a través de actualizaciones remotas.
Números revelados por los investigadores señalan que la app acumuló miles de descargas antes de que los reportes de la comunidad facilitaran su detección formal. La documentación del caso expone que los atacantes apuntaron tanto a carteras de custodia propia en navegadores como a soluciones de almacenamiento en dispositivos móviles.
Especialistas en seguridad de infraestructura web identificaron que el dominio asociado al servidor de recepción utilizaba certificados emitidos pocos días antes del lanzamiento de la campaña. Los registros de dominio evidencian patrones de registro anónimo orientados a obstaculizar la identificación geográfica de los operadores del sistema.
Las empresas de ciberseguridad involucradas en el caso remitieron la notificación correspondiente a los administradores de la tienda de aplicaciones. La documentación oficial confirma que el identificador del paquete malicioso fue dado de baja del catálogo público tras la comprobación de su comportamiento hostil.