
Puntos clave de la Noticia
- La Comisión de Servicios Financieros de Corea del Sur (FSC) convocó a los principales exchanges de criptomonedas para revisar sus medidas de seguridad tras el robo de $6.400 millones a Binance.
- El FBI atribuyó el ataque al grupo norcoreano TraderTraitor, que habría convertido los activos robados principalmente en Ethereum.
- Los reguladores están examinando las reservas en billeteras frías y las vulnerabilidades informáticas, mientras los hackers norcoreanos incorporan cada vez más inteligencia artificial a sus operaciones.
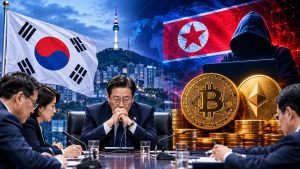
Corea del Sur intensificó la supervisión de la industria de las criptomonedas después de que una importante brecha de seguridad en Binance generara nuevas preocupaciones sobre las operaciones cibernéticas de Corea del Norte. La Comisión de Servicios Financieros (FSC) convocó una reunión de emergencia el 2 de noviembre para examinar las defensas de los exchanges nacionales, con especial atención en proteger los activos de los clientes y prevenir retiros no autorizados.
Corea Del Sur Revisa La Seguridad De Los Exchanges Tras El Hackeo A Binance
La reunión de emergencia reunió a representantes de las principales plataformas de criptomonedas, entre ellas Upbit, Bithumb y Coinone, junto con reguladores financieros y organizaciones del sector. Los funcionarios analizaron el incidente de Binance y evaluaron si los exchanges surcoreanos podrían resistir ataques similares.
El ataque involucró aproximadamente $6.300 millones en criptomonedas retiradas de las billeteras calientes de Binance el 29 de octubre. Según la firma de análisis blockchain TRM Labs, los activos robados se trasladaron a través de 10 redes, y la mayoría de las transacciones se concentraron en aproximadamente 20 minutos.
El 31 de octubre, el FBI atribuyó oficialmente la operación a TraderTraitor, un grupo de hackers vinculado a Corea del Norte. Los investigadores informaron que los atacantes estaban convirtiendo los fondos robados principalmente en Ethereum antes de trasladarlos mediante plataformas de finanzas descentralizadas y servicios de intercambio instantáneo.
La normativa surcoreana ya exige que los exchanges mantengan al menos el 80% de los activos digitales de sus clientes en billeteras frías, que permanecen desconectadas de internet. Sin embargo, la FSC está alentando a las plataformas a incrementar esas reservas y reforzar el monitoreo de transacciones, los procedimientos de aprobación de retiros y los controles de acceso administrativo.
Los Hackers Norcoreanos Amplían El Uso De IA Contra Objetivos Cripto
El incidente de Binance se produce mientras los grupos cibernéticos norcoreanos incorporan cada vez más inteligencia artificial a sus operaciones. Una investigación reciente de Microsoft Threat Intelligence, publicada el 29 de octubre, identificó a varios grupos que utilizan IA en tareas de reconocimiento, ingeniería social, desarrollo de software y gestión operativa.
Microsoft clasificó a Jade Sleet, Coral Sleet y Jasper Sleet como grupos que han integrado la inteligencia artificial en todas sus actividades operativas. Otros actores norcoreanos también utilizan herramientas asistidas por IA para crear identidades convincentes, desarrollar software malicioso y acelerar los ataques contra organizaciones financieras.