Puntos Clave de la Noticia:
- Predict.fun confirmó transferencias no autorizadas por un total aproximado de 400.000 USDT procedentes de billeteras de usuarios.
- La plataforma identificó una posible vulneración temporal en su portal externo de documentación de API y desactivó el servicio el 27 de octubre de 2026.
- La administración del protocolo se comprometió a reembolsar la totalidad de los fondos sustraídos a los titulares afectados tras concluir la investigación técnica.
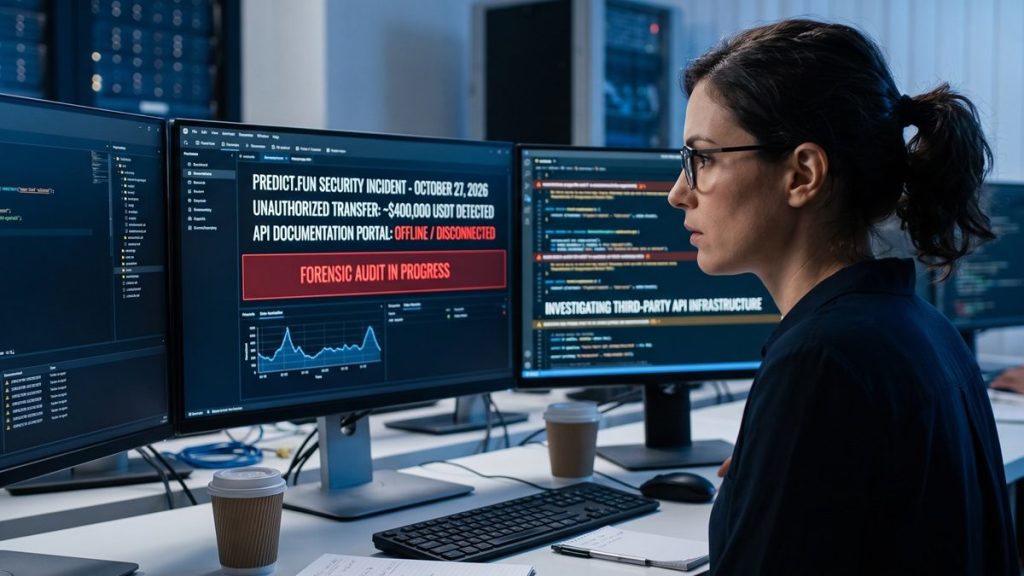
Este martes 27 de octubre Predict.fun confirmó una transferencia no autorizada de aproximadamente 400.000 USDT desde las billeteras de un grupo reducido de sus usuarios. Tras detectar la brecha, el equipo técnico procedió a desconectar su portal externo de documentación de API e inició una auditoría forense para esclarecer el vector del ataque.
We are aware of a small number of users who have experienced unauthorized transfers of funds from their wallets, totaling approximately 400,000 USDT.
Our preliminary investigation suggests that our API documentation site, which is hosted by a third-party provider, may have been…
— predict.fun (@predictdotfun) October 27, 2026
El incidente fue notificado oficialmente a través de un post en la cuenta oficial X del protocolo durante las primeras horas del martes 27 de octubre.
De acuerdo con el comunicado oficial de Predict.fun, las evaluaciones preliminares señalan que el origen de la filtración podría estar vinculado al sitio web que aloja su documentación de interfaz de programación de aplicaciones (API). Este portal estaba operando mediante un proveedor externo de infraestructura no especificado. El reporte precisa que la vulneración del recurso habría tenido lugar durante un periodo breve.
Como medida de contención inmediata, la compañía retiró el acceso público a toda la documentación de desarrolladores.
El equipo directivo del protocolo aseguró que mantendrá fuera de línea este recurso técnico mientras avanza la investigación. Según las declaraciones oficiales del proyecto, los desarrolladores presentarán un informe técnico detallado (post-mortem) una vez que concluyan los análisis periciales sobre el código y los registros de tráfico. En ese mismo comunicado, los voceros de la entidad confirmaron que reembolsarán el monto íntegro de las pérdidas a cada usuario que haya sufrido sustracciones directas como consecuencia del incidente.

Arquitectura de la API y antecedentes operativos del protocolo
El servicio de predicciones opera sobre la red BNB Chain y contaba con herramientas automatizadas de negociación para terceros.
El pasado 1 de septiembre, la plataforma implementó un panel de control de autoservicio dirigido a desarrolladores de software. Con esta herramienta, los programadores podían generar claves de API, registrar aplicaciones y configurar límites de consumo. Con anterioridad a esa fecha, la solicitud de credenciales técnicas se gestionaba manualmente a través de canales de soporte en la plataforma Discord.
La documentación técnica del protocolo incluía funciones para emitir órdenes, cancelaciones individuales y supresión de posturas en bloque.
Los sistemas conectados al entorno podían consultar datos de libros de órdenes, saldos de cuenta y posiciones de mercado a través de transmisiones en tiempo real mediante WebSocket. Con el fin de mitigar riesgos de saturación, el equipo introdujo controles de volumen sobre transacciones de compra y venta. Datos de la documentación técnica revelan que estas restricciones entraron en vigor para nuevas aplicaciones de forma predeterminada desde el tercer trimestre de 2026.
La expansión operativa de la firma incluyó alianzas de infraestructura financiera a lo largo del año.
El 9 de abril de 2026, Binance Wallet integró las funciones de Predict.fun dentro de su APP para usuarios autorizados. Bajo esta arquitectura, las apuestas y contratos se ejecutaban directamente en los contratos inteligentes de Predict.fun mientras la billetera cubría los costos de gas. Por su parte, la firma de inversión YZi Labs comunicó el 2 de abril una ronda de financiamiento en la que participó Susquehanna Crypto. En ese informe financiero de abril, la firma indicó que Predict.fun registraba un volumen acumulado de negociación superior a $1.800 millones y más de 4 millones de órdenes procesadas desde su lanzamiento en diciembre de 2025.
El esquema de liquidez del protocolo emplea mecanismos de rendimiento para garantías en stablecoins.
A partir del 15 de julio de 2026, los contratos en USDT de la plataforma comenzaron a canalizar colaterales hacia Venus Protocol para generar intereses. Según la documentación institucional, estos rendimientos variables se distribuyen con periodicidad semanal entre los participantes, reteniendo el protocolo una comisión administrativa del 10%. La empresa advirtió en aquel momento que la disponibilidad de retiro podía depender de los niveles de liquidez registrados en el fondo de Venus Protocol.
Ataques similares afectaron previamente a proveedores externos de infraestructura en la industria de predicciones.
El 25 de junio de 2026, Polymarket reportó una intrusión provocada por un proveedor externo que facilitó la inyección de secuencias de comandos maliciosas en su interfaz de usuario. Según los análisis independientes publicados por el investigador de cadenas de bloques Specter el 26 de junio de 2026, aquel incidente generó transferencias de aproximadamente $2,94 millones desde 11 billeteras digitales.
Predict.fun comunicó que la publicación de su informe post-mortem y la apertura del cronograma de reembolsos para los afectados se anunciarán formalmente en sus canales una vez finalizadas las auditorías de seguridad en curso.